Le fait
L’ANSSI a publié son panorama de la cybermenace 2025 le 11 mars 2026. Des cas d’exfiltration de données ont été observés. Le volume ne bouge pas : 1 366 incidents traités, contre 1 361 l’année précédente.
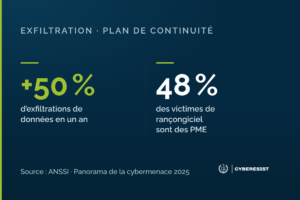
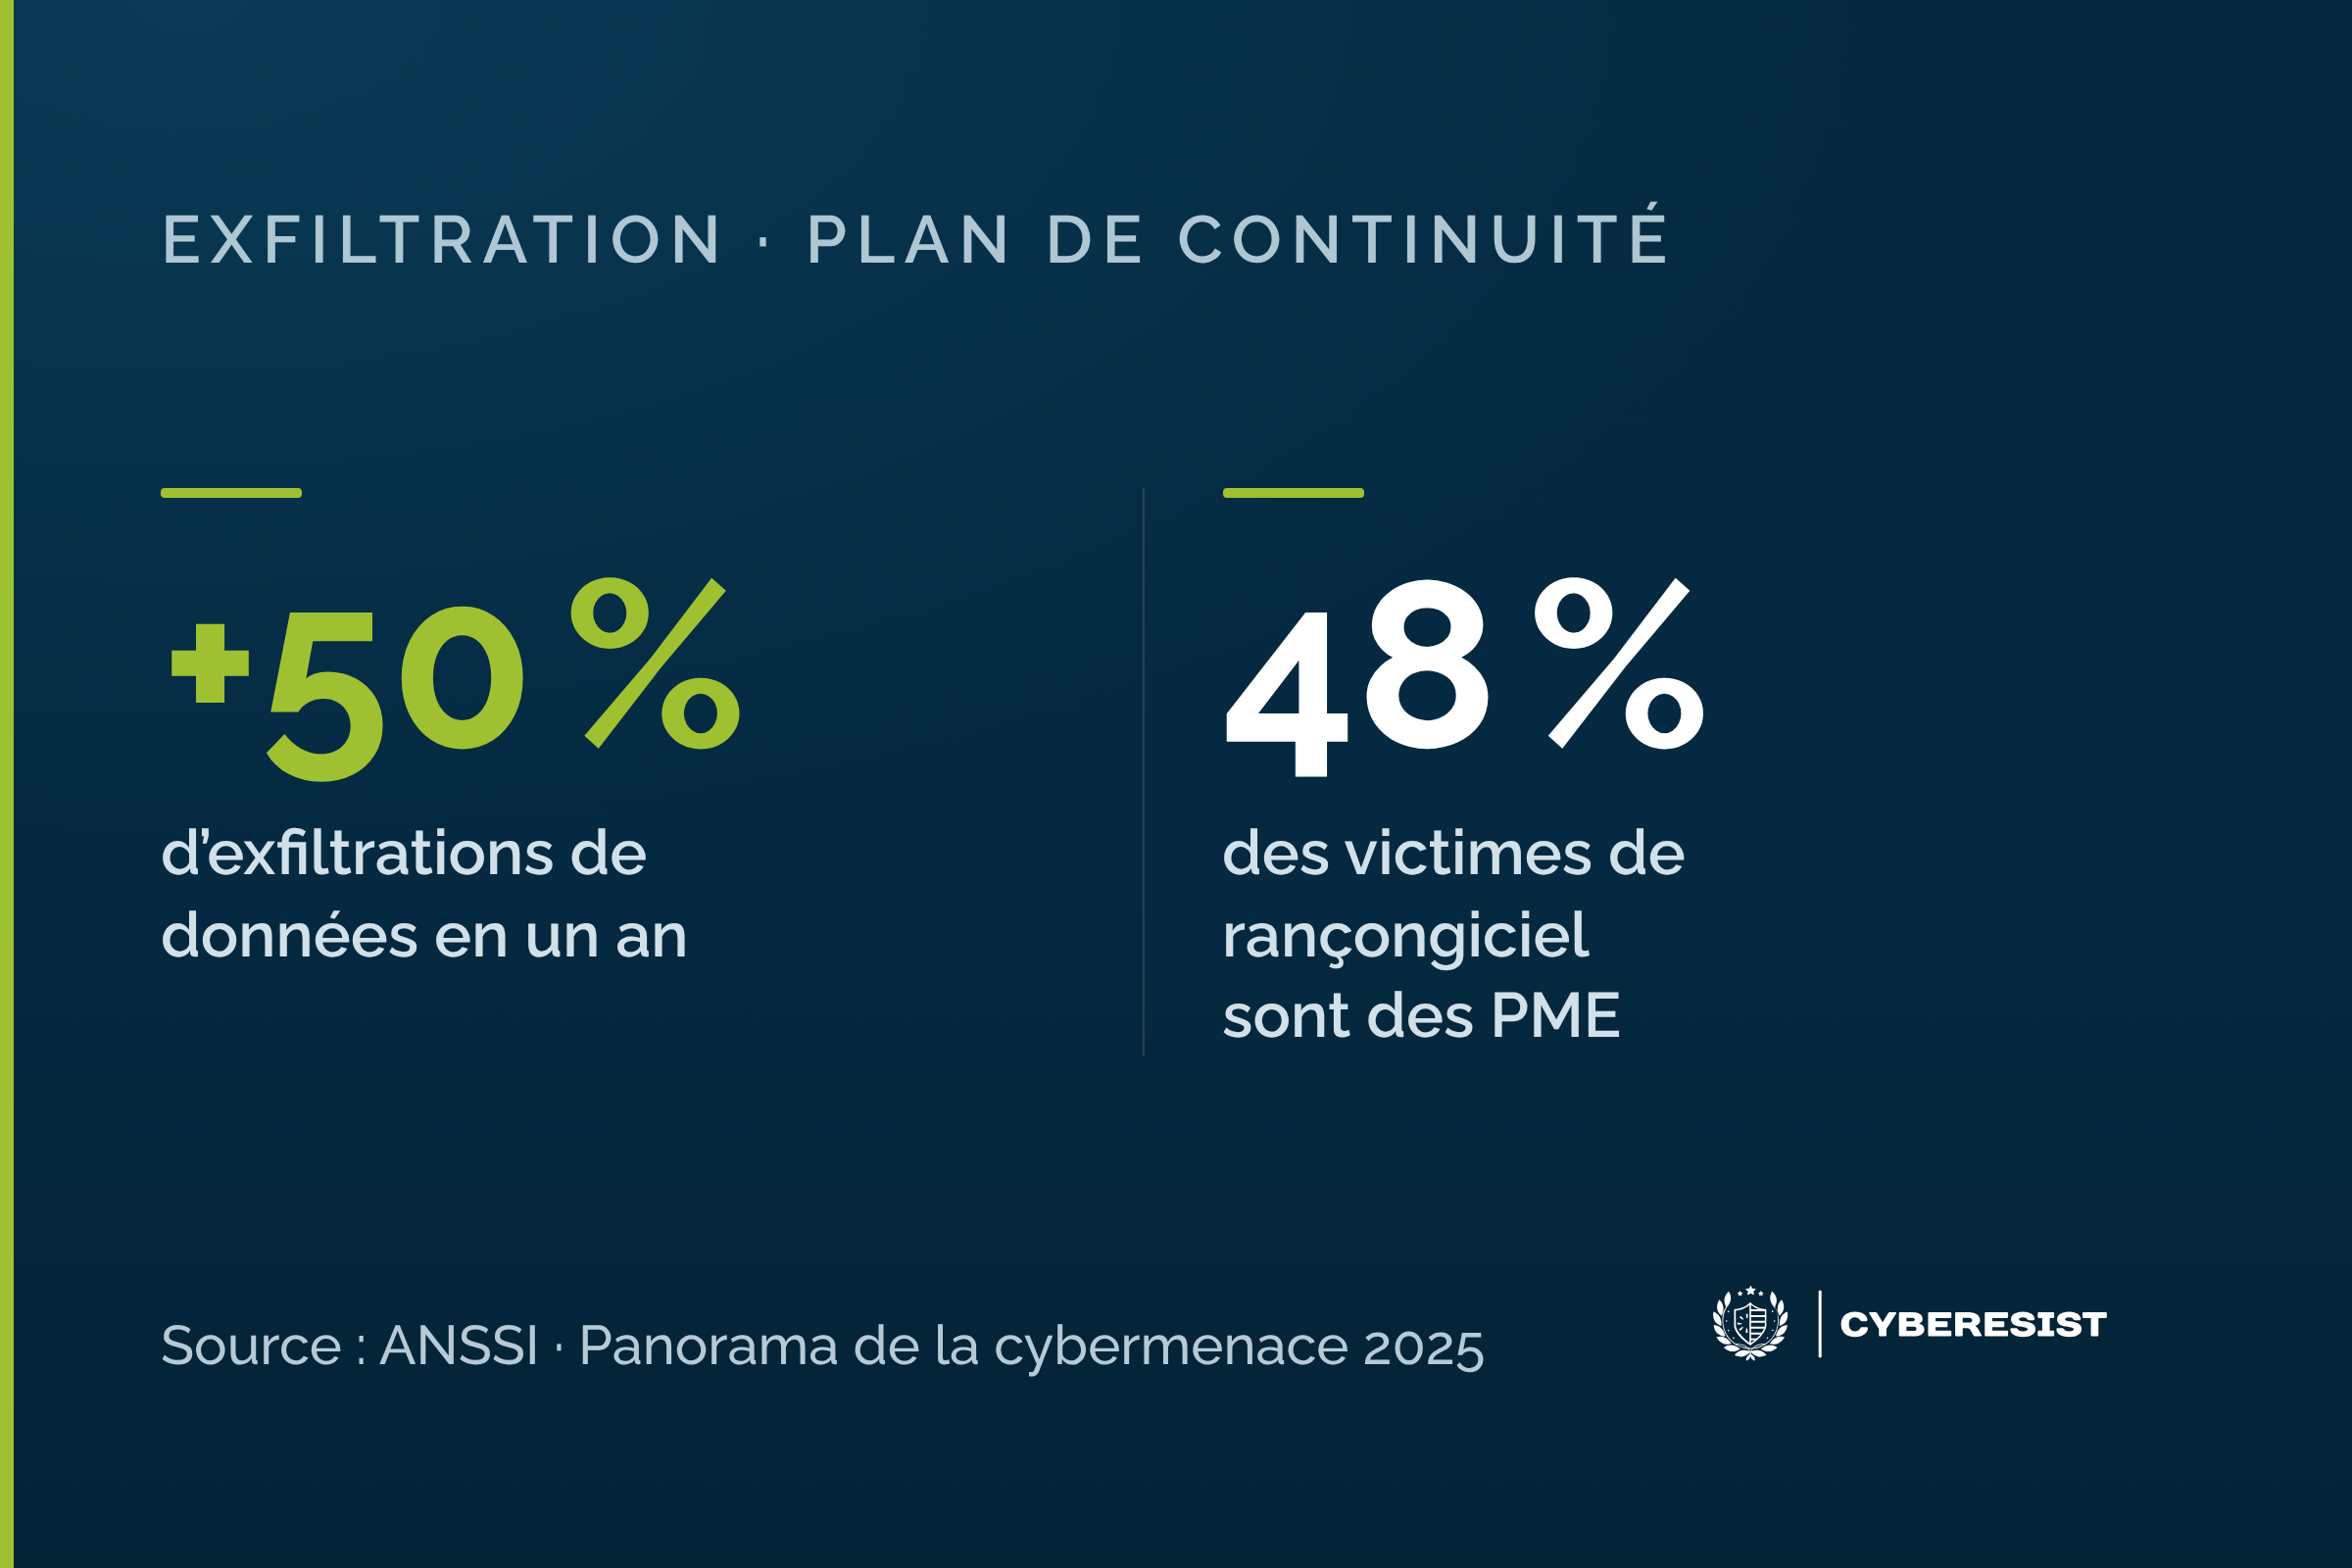
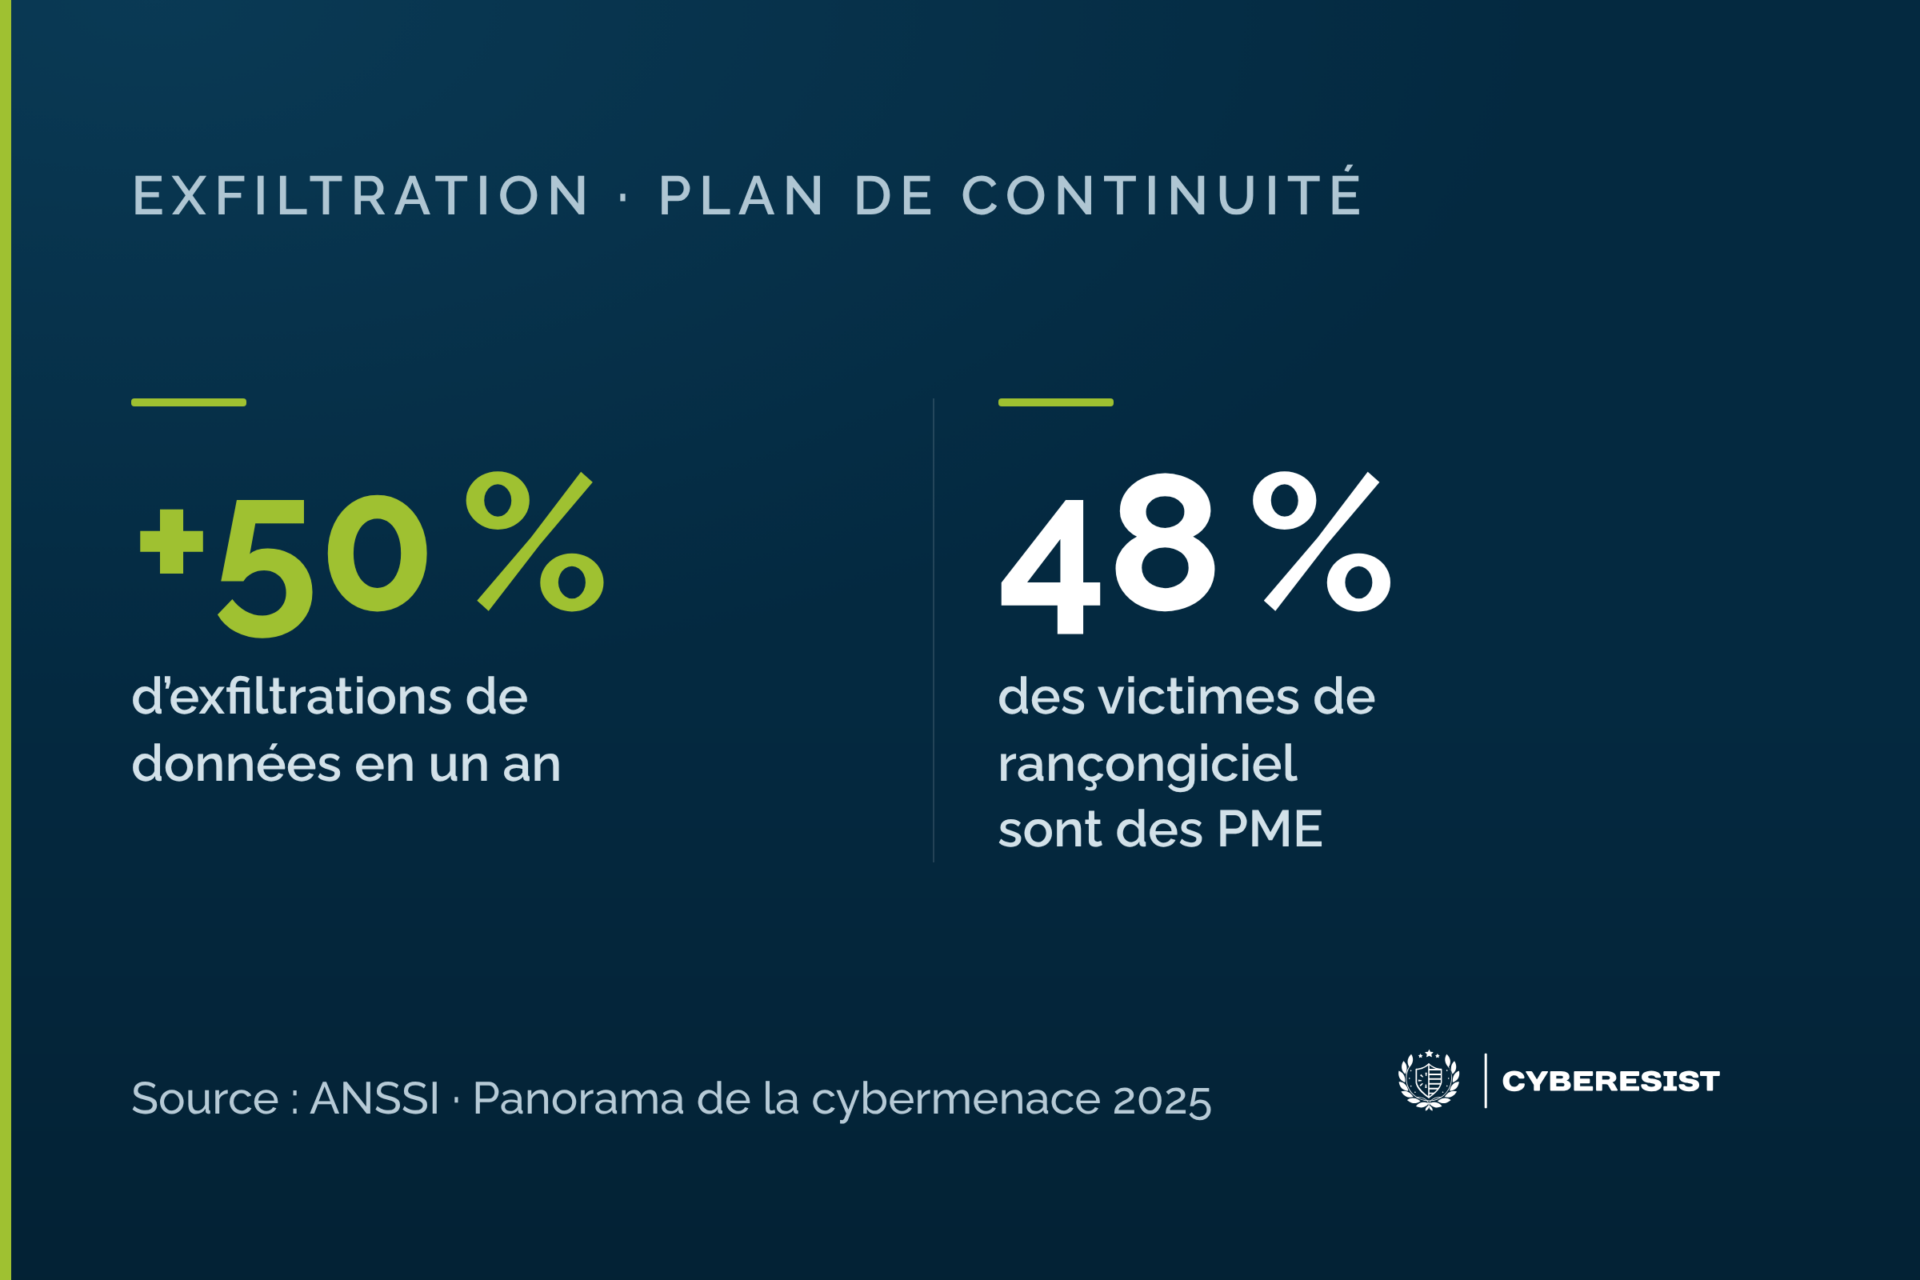
Ce qui bouge, c’est la nature. Les compromissions par rançongiciel reculent légèrement, à 128 cas recensés. Les incidents d’Exfiltration de données, eux, passent de 130 à 196 — plus de 50 % de hausse en un an.
Et une ligne qui devrait faire lever la tête à beaucoup de dirigeants : les PME, TPE et ETI représentent 48 % des victimes de rançongiciel identifiées. Pas les grands comptes. Vous.
Ces trois chiffres décrivent un basculement que nous n’avons pas encore fini d’encaisser, un changement dans les objectifs de l’attaque. Jusqu’ici, l’assaillant cherchait surtout à vous empêcher de travailler, à perturber les activités et à injecter un doute opérationnel. Désormais, il organise une rupture plus directe et plus dangereuse: il cherche à sortir vos données.
Cette intention est claire et ciblée: l’objectif central est l’exfiltration de données, non une simple interruption. En s’attachant à cet ultime but, l’assaillant transforme la menace et force l’organisation à réévaluer ses contrôles et ses procédures. Cette focalisation sur l’exfiltration exige des mesures préventives et une surveillance renforcée des flux et des accès sensibles.
Ce que ces chiffres disent vraiment
1. La sauvegarde ne répond plus à la menace dominante.
Une organisation qui a investi dans une sauvegarde testée, avec une copie hors ligne et une procédure de restauration éprouvée, a résolu le problème de 2021. C’était le bon investissement, et il reste nécessaire.
Il ne résout simplement rien au problème de 2026. Les données sont sorties, l’attaquant les publiera dans quinze jours, et la sauvegarde n’y changera rien. Vous serez remis en marche, et la conversation avec vos clients, votre assureur et la CNIL aura lieu quand même.
Le test à faire passer à votre plan de continuité : il est écrit pour le scénario « on ne peut plus travailler ». Est-il écrit pour le scénario « tout fonctionne, et nos données seront publiées dans deux semaines » ?
2. L’IA ne crée pas de nouvelles attaques. Elle crée une capacité de tri.
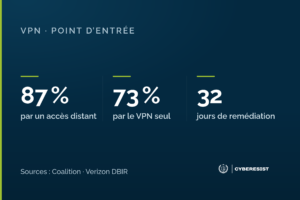
Entre le 11 janvier et le 18 février 2026, Amazon Threat Intelligence a observé une campagne utilisant un outillage assisté par IA pour énumérer les ports d’administration exposés et tenter des accès par identifiants — sans exploiter la moindre vulnérabilité connue. Uniquement des mots de passe faibles et de l’authentification à facteur unique.
Selon SOCRadar, l’infrastructure du groupe contenait des bases d’identifiants validés, classées par pays, par secteur et par chiffre d’affaires de l’organisation.
C’est là que se joue le vrai changement, et il n’est pas offensif. Quand la reconnaissance devient gratuite, il n’y a plus de cible trop petite pour être trouvée, et il devient rentable de segmenter des dizaines de milliers de victimes par taille pour calibrer la rançon. L’obscurité cesse d’être une protection. « Nous sommes trop petits pour intéresser qui que ce soit » était un raisonnement défendable il y a cinq ans. Il ne l’est plus.
C’est aussi le prolongement direct de ce que nous écrivions dans l’édition précédente : les identifiants récoltés lors d’une intrusion ancienne, jamais renouvelés, alimentent exactement ces bases-là.
3. La prévention a un problème de nature : elle produit une absence.
Personne ne reçoit de trophée pour l’incident qui n’a pas eu lieu. Une recherche d’identifiants compromis qui ne remonte rien passe pour de l’argent perdu — alors que c’est exactement le résultat qu’on achetait.
L’ordre de grandeur qui devrait trancher l’arbitrage : Allianz Commercial estime qu’un rançongiciel détecté tôt peut coûter jusqu’à mille fois moins cher que le même incident mené jusqu’au chiffrement complet avec exfiltration.
Ce facteur mille ne dépend d’aucune technologie récente. Il dépend de la journalisation, d’une alerte qui réveille quelqu’un, et d’un numéro à appeler à 3 heures du matin.
Pourquoi votre dispositif actuel ne voit pas ça
Parce que détecter une exfiltration n’est pas détecter un chiffrement. Un chiffrement se voit : des milliers de fichiers modifiés en quelques minutes, des services qui tombent, des utilisateurs qui appellent. Une exfiltration ressemble à du trafic sortant. Si personne ne regarde les volumes sortants par compte et par heure, elle ne laisse aucune trace que vous consultiez.
Parce que les capacités de détection se distribuent par niveau de licence. Les assistants de sécurité assistés par IA des grands éditeurs sont inclus dans les formules haut de gamme et absents des formules que le tissu économique français achète réellement. L’écart ne vient pas d’un déficit de maturité de votre part : il vient d’une politique de packaging.
Parce que la réponse publique ne passe pas à l’échelle. L’Office anti-cybercriminalité a été créé par décret du 23 novembre 2023. C’est un dispositif jeune, doté de moyens spécialisés. Mettez-le en face de 1 366 incidents traités par l’ANSSI sur une seule année, et vous avez l’ordre de grandeur.
Ce n’est pas un problème de compétence. C’est un problème de proportion. Conséquence pratique, que personne n’écrit dans une plaquette : déposer plainte reste indispensable — pour l’assurance, pour la CNIL, pour la traçabilité. Ce n’est pas une réponse à incident. Personne ne viendra remettre votre système debout à votre place.
Ce que ça change pour vous
Vous représentez 48 % des victimes de rançongiciel identifiées par l’ANSSI. Ce n’est pas une statistique abstraite : c’est le résultat direct de la capacité de tri décrite plus haut. Quand la reconnaissance ne coûte plus rien, il n’y a plus de seuil de taille en dessous duquel on passe inaperçu.
Le réflexe à corriger est budgétaire avant d’être technique. La prévention produit une absence, et une absence ne se présente pas en comité. Le facteur mille d’Allianz Commercial est l’argument à garder en tête au moment de l’arbitrage.
Et une question qui n’est pas technique du tout, à vous poser maintenant plutôt que dans l’urgence : si l’on vous annonce aujourd’hui que vos données sortiront dans quinze jours, qui appelez-vous, dans quel ordre ? Votre assureur, votre avocat, la CNIL, vos plus gros clients. Si vous n’avez pas la liste, vous l’établirez un vendredi soir, sous pression, avec des gens qui ne répondent pas.
L’action
Deux choses, cette semaine.
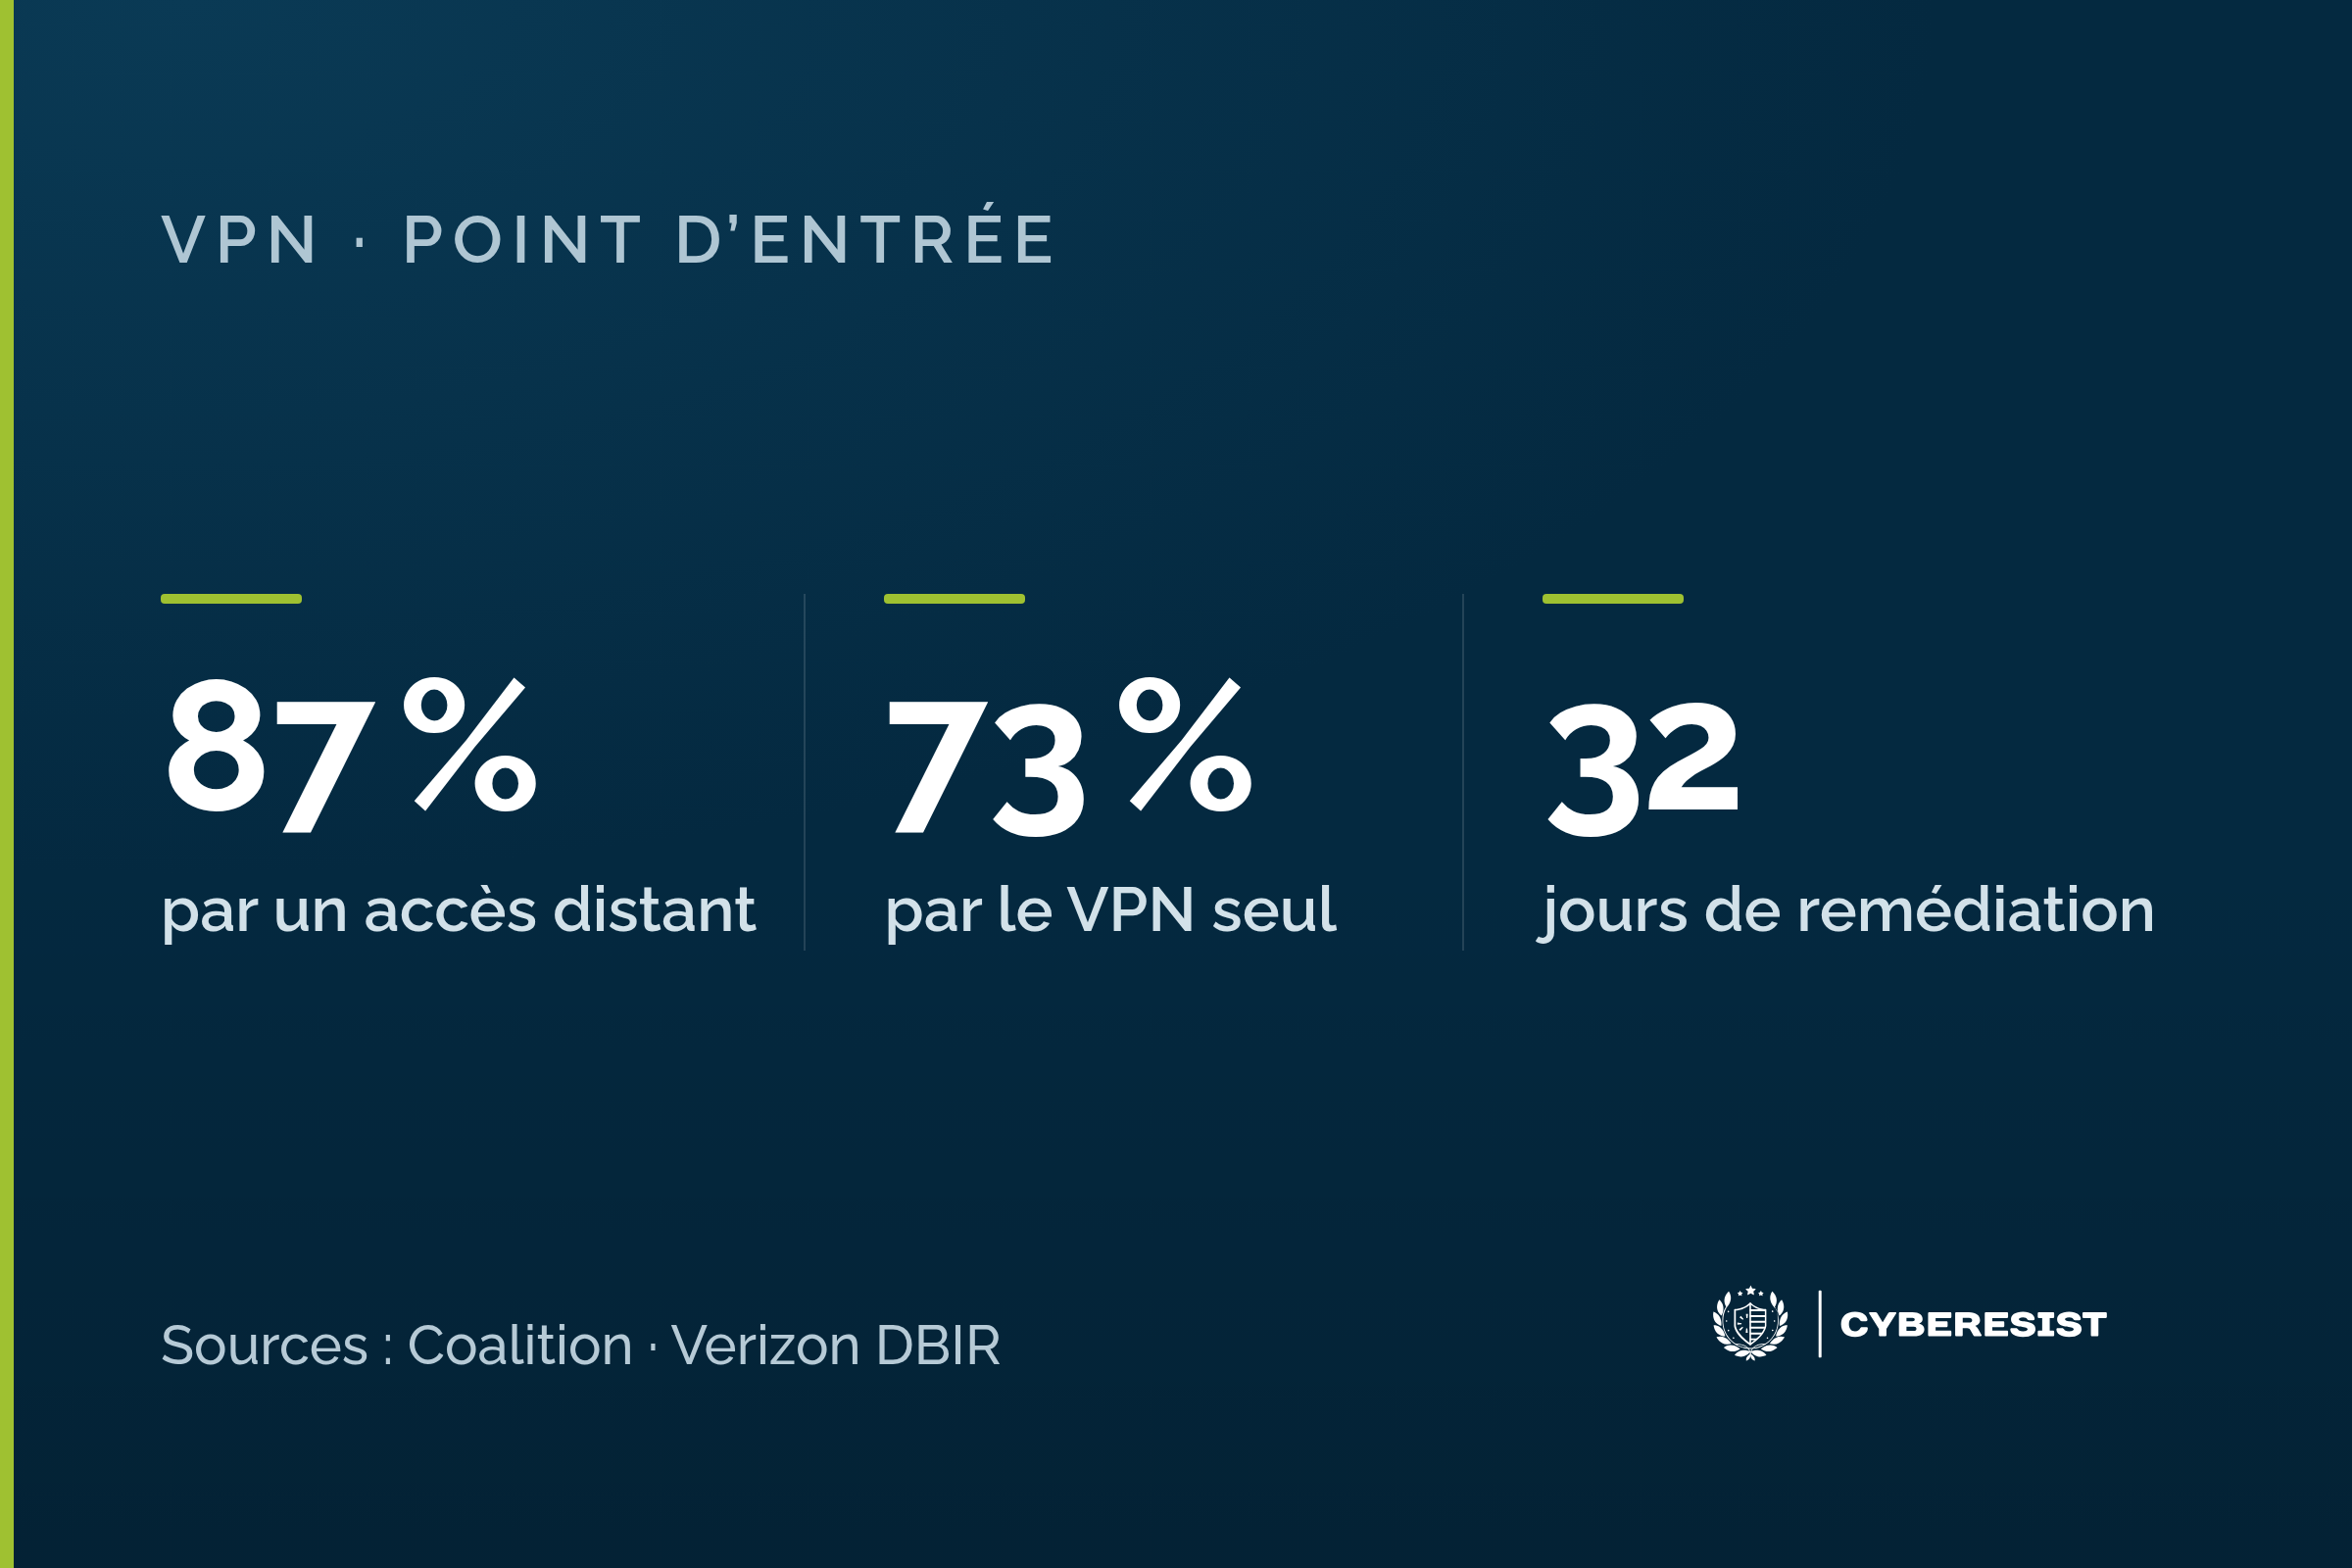
- Auditer le lien avec votre prestataire. Qui a quels droits, depuis où, avec quelle authentification, et quel est le rayon de souffle de sa console d’administration si elle était compromise ce soir.
- Faire passer à votre plan de continuité le test du scénario « exfiltration ». Qui prévient la CNIL, sous quel délai, avec quelles preuves. Qui parle aux clients. Qui parle à l’assureur.
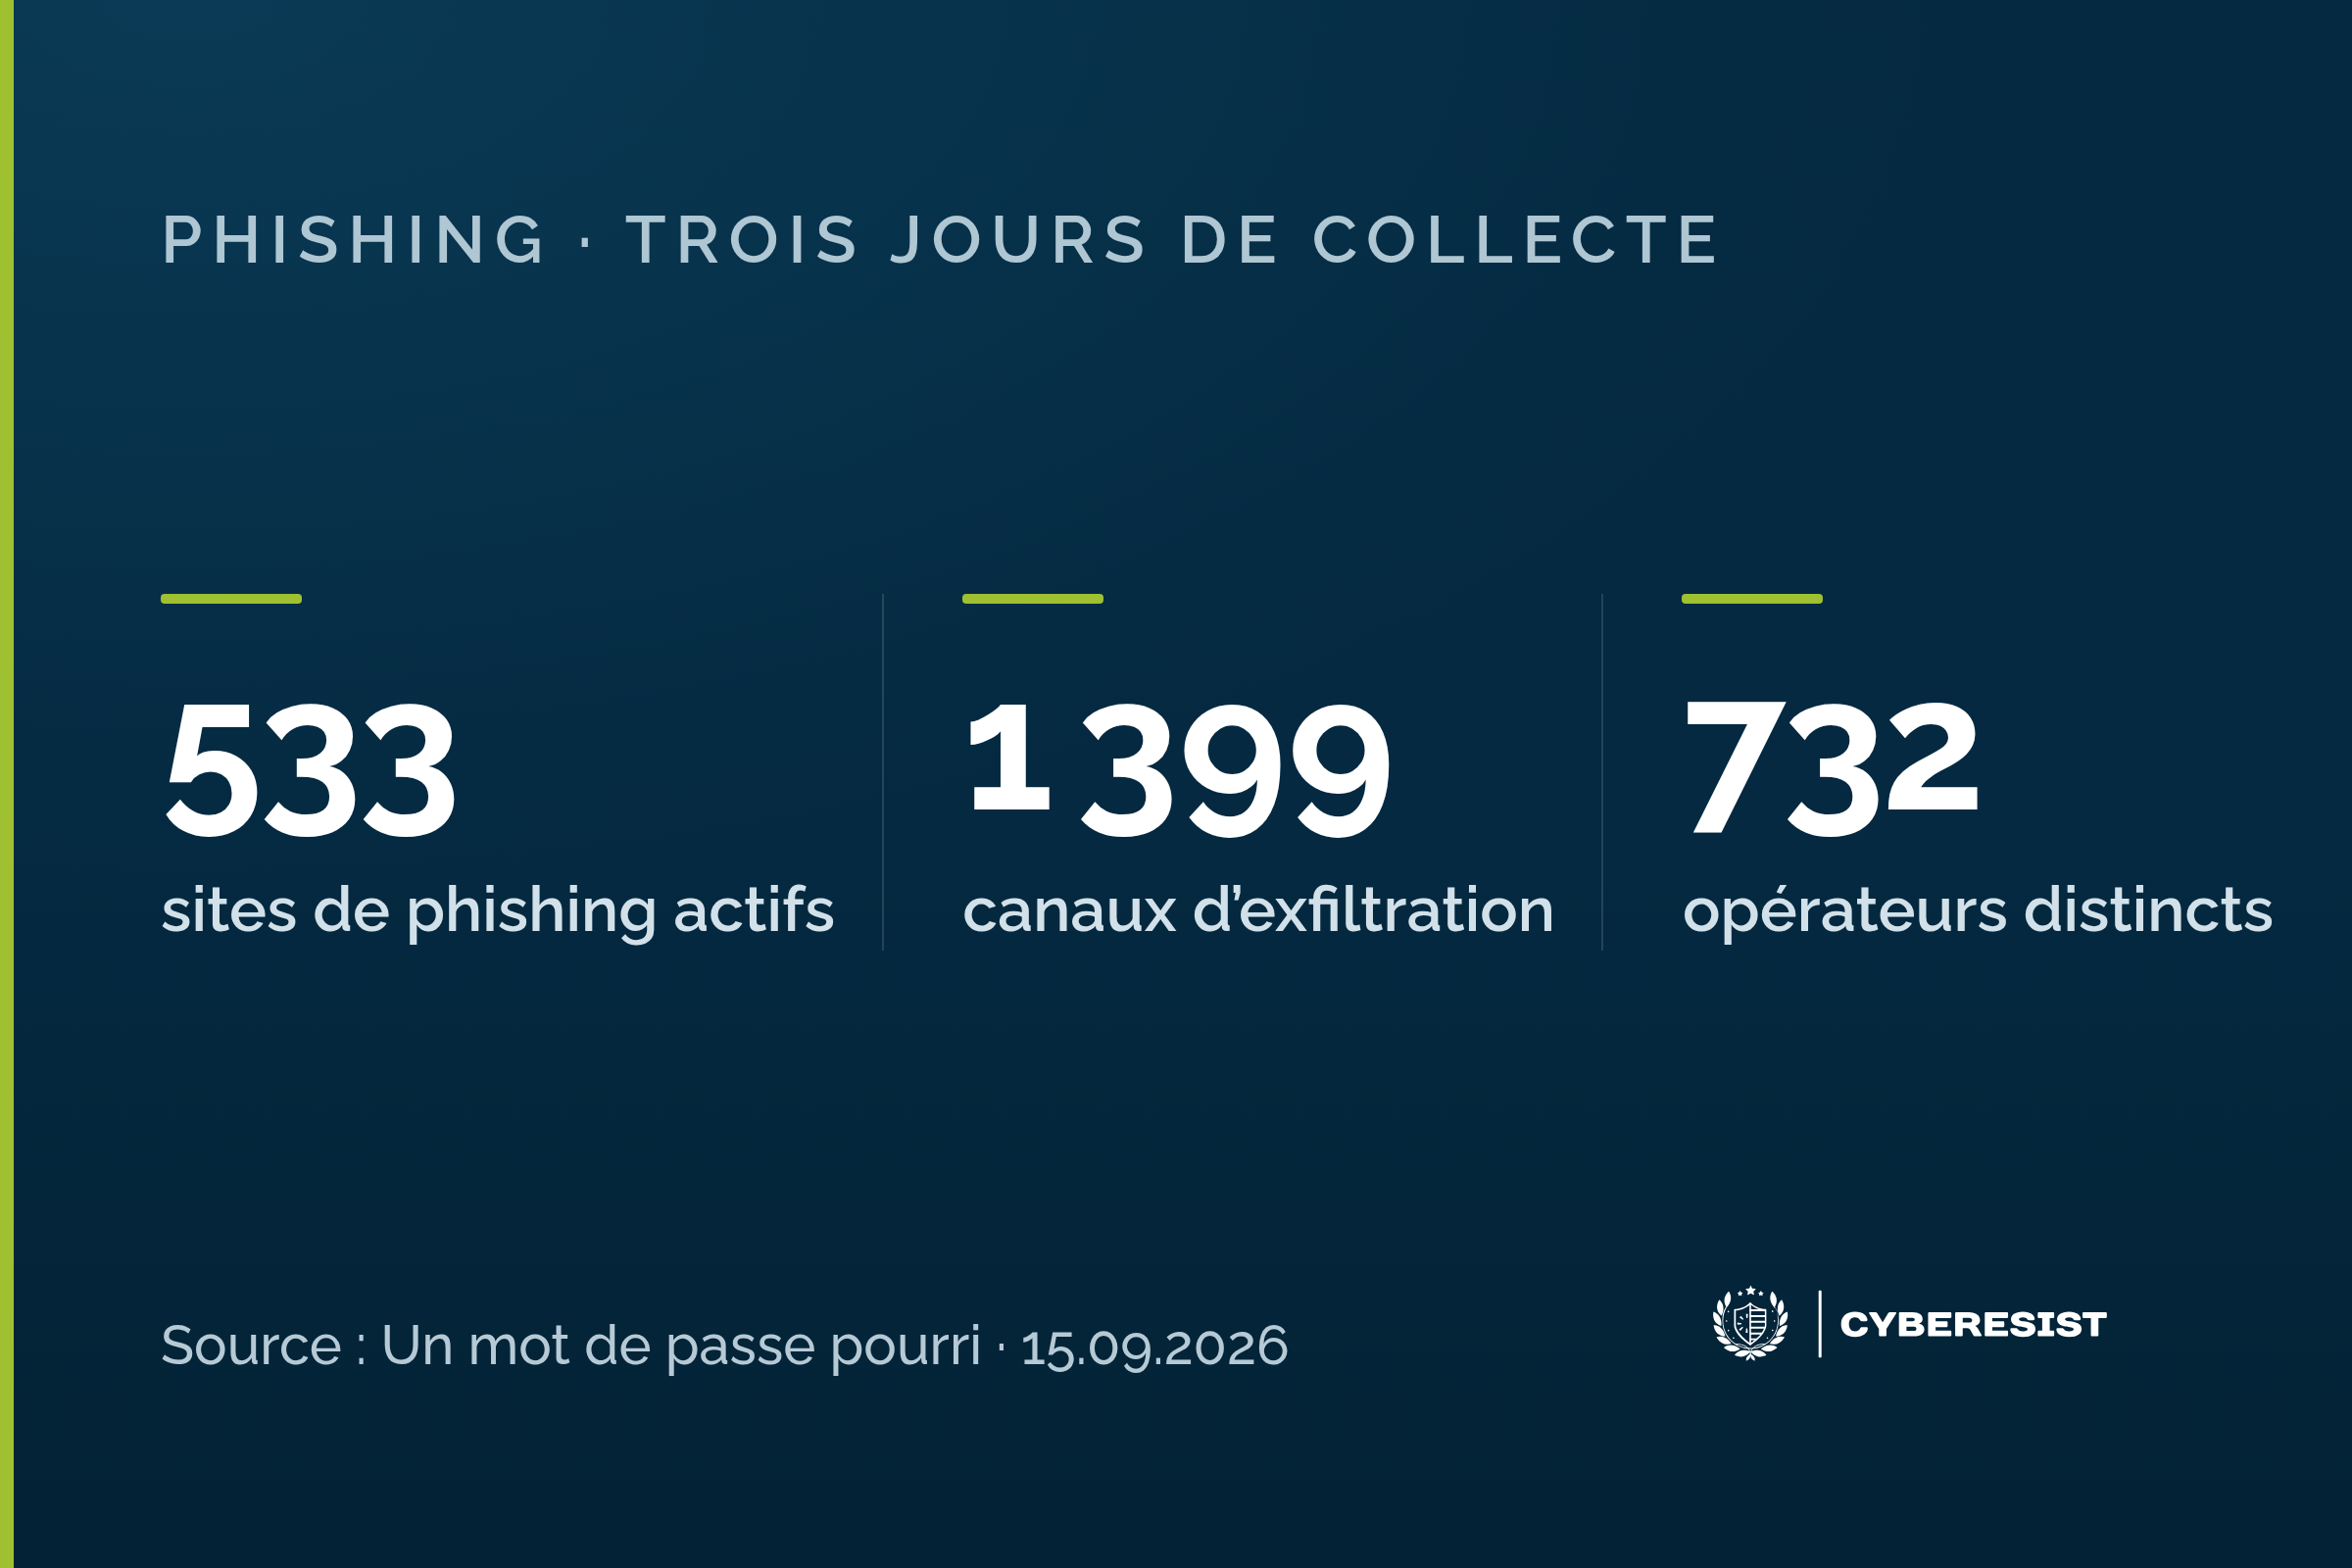
Et en amont des deux : savoir quels identifiants de votre organisation circulent déjà. C’est ce que nous mesurons, en continu.
Sans compte. Résultats en 15 minutes.
La version longue, avec la méthode et l’ensemble des sources, est sur la newsletter de notre CTO Cédric Bertrand : « « Ça scintille comme une guirlande de Noël ». Et on est en août. », Un mot de passe pourri, 25/08/2026.
Sources : ANSSI / CERT-FR, Panorama de la cybermenace 2025, publié le 11/03/2026 — Amazon Threat Intelligence, janvier-février 2026 — SOCRadar — Allianz Commercial — décret du 23 novembre 2023 portant création de l’Office anti-cybercriminalité.
Traitement des données fondé sur l’intérêt légitime au sens du RGPD (sécurisation des accès contre l’usage frauduleux d’identifiants compromis).