Un SMS annonce un colis bloqué. Quelques euros de frais de livraison, un lien, et l’injonction habituelle de cliquer avant ce soir. La page imite correctement un transporteur connu. Elle demande un numéro de carte, souvent une adresse e-mail et un mot de passe.
Le fait
Ce que la victime ne voit pas : à la seconde où elle valide, ses données partent vers un canal Telegram. L’opérateur les reçoit en clair, avec son adresse IP et l’horodatage, dans un format d’une régularité clinique. Entre deux messages, les escrocs discutent et commentent leurs chiffres de la journée.
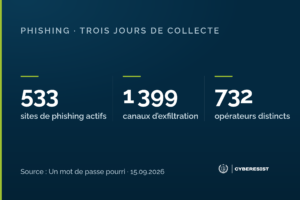
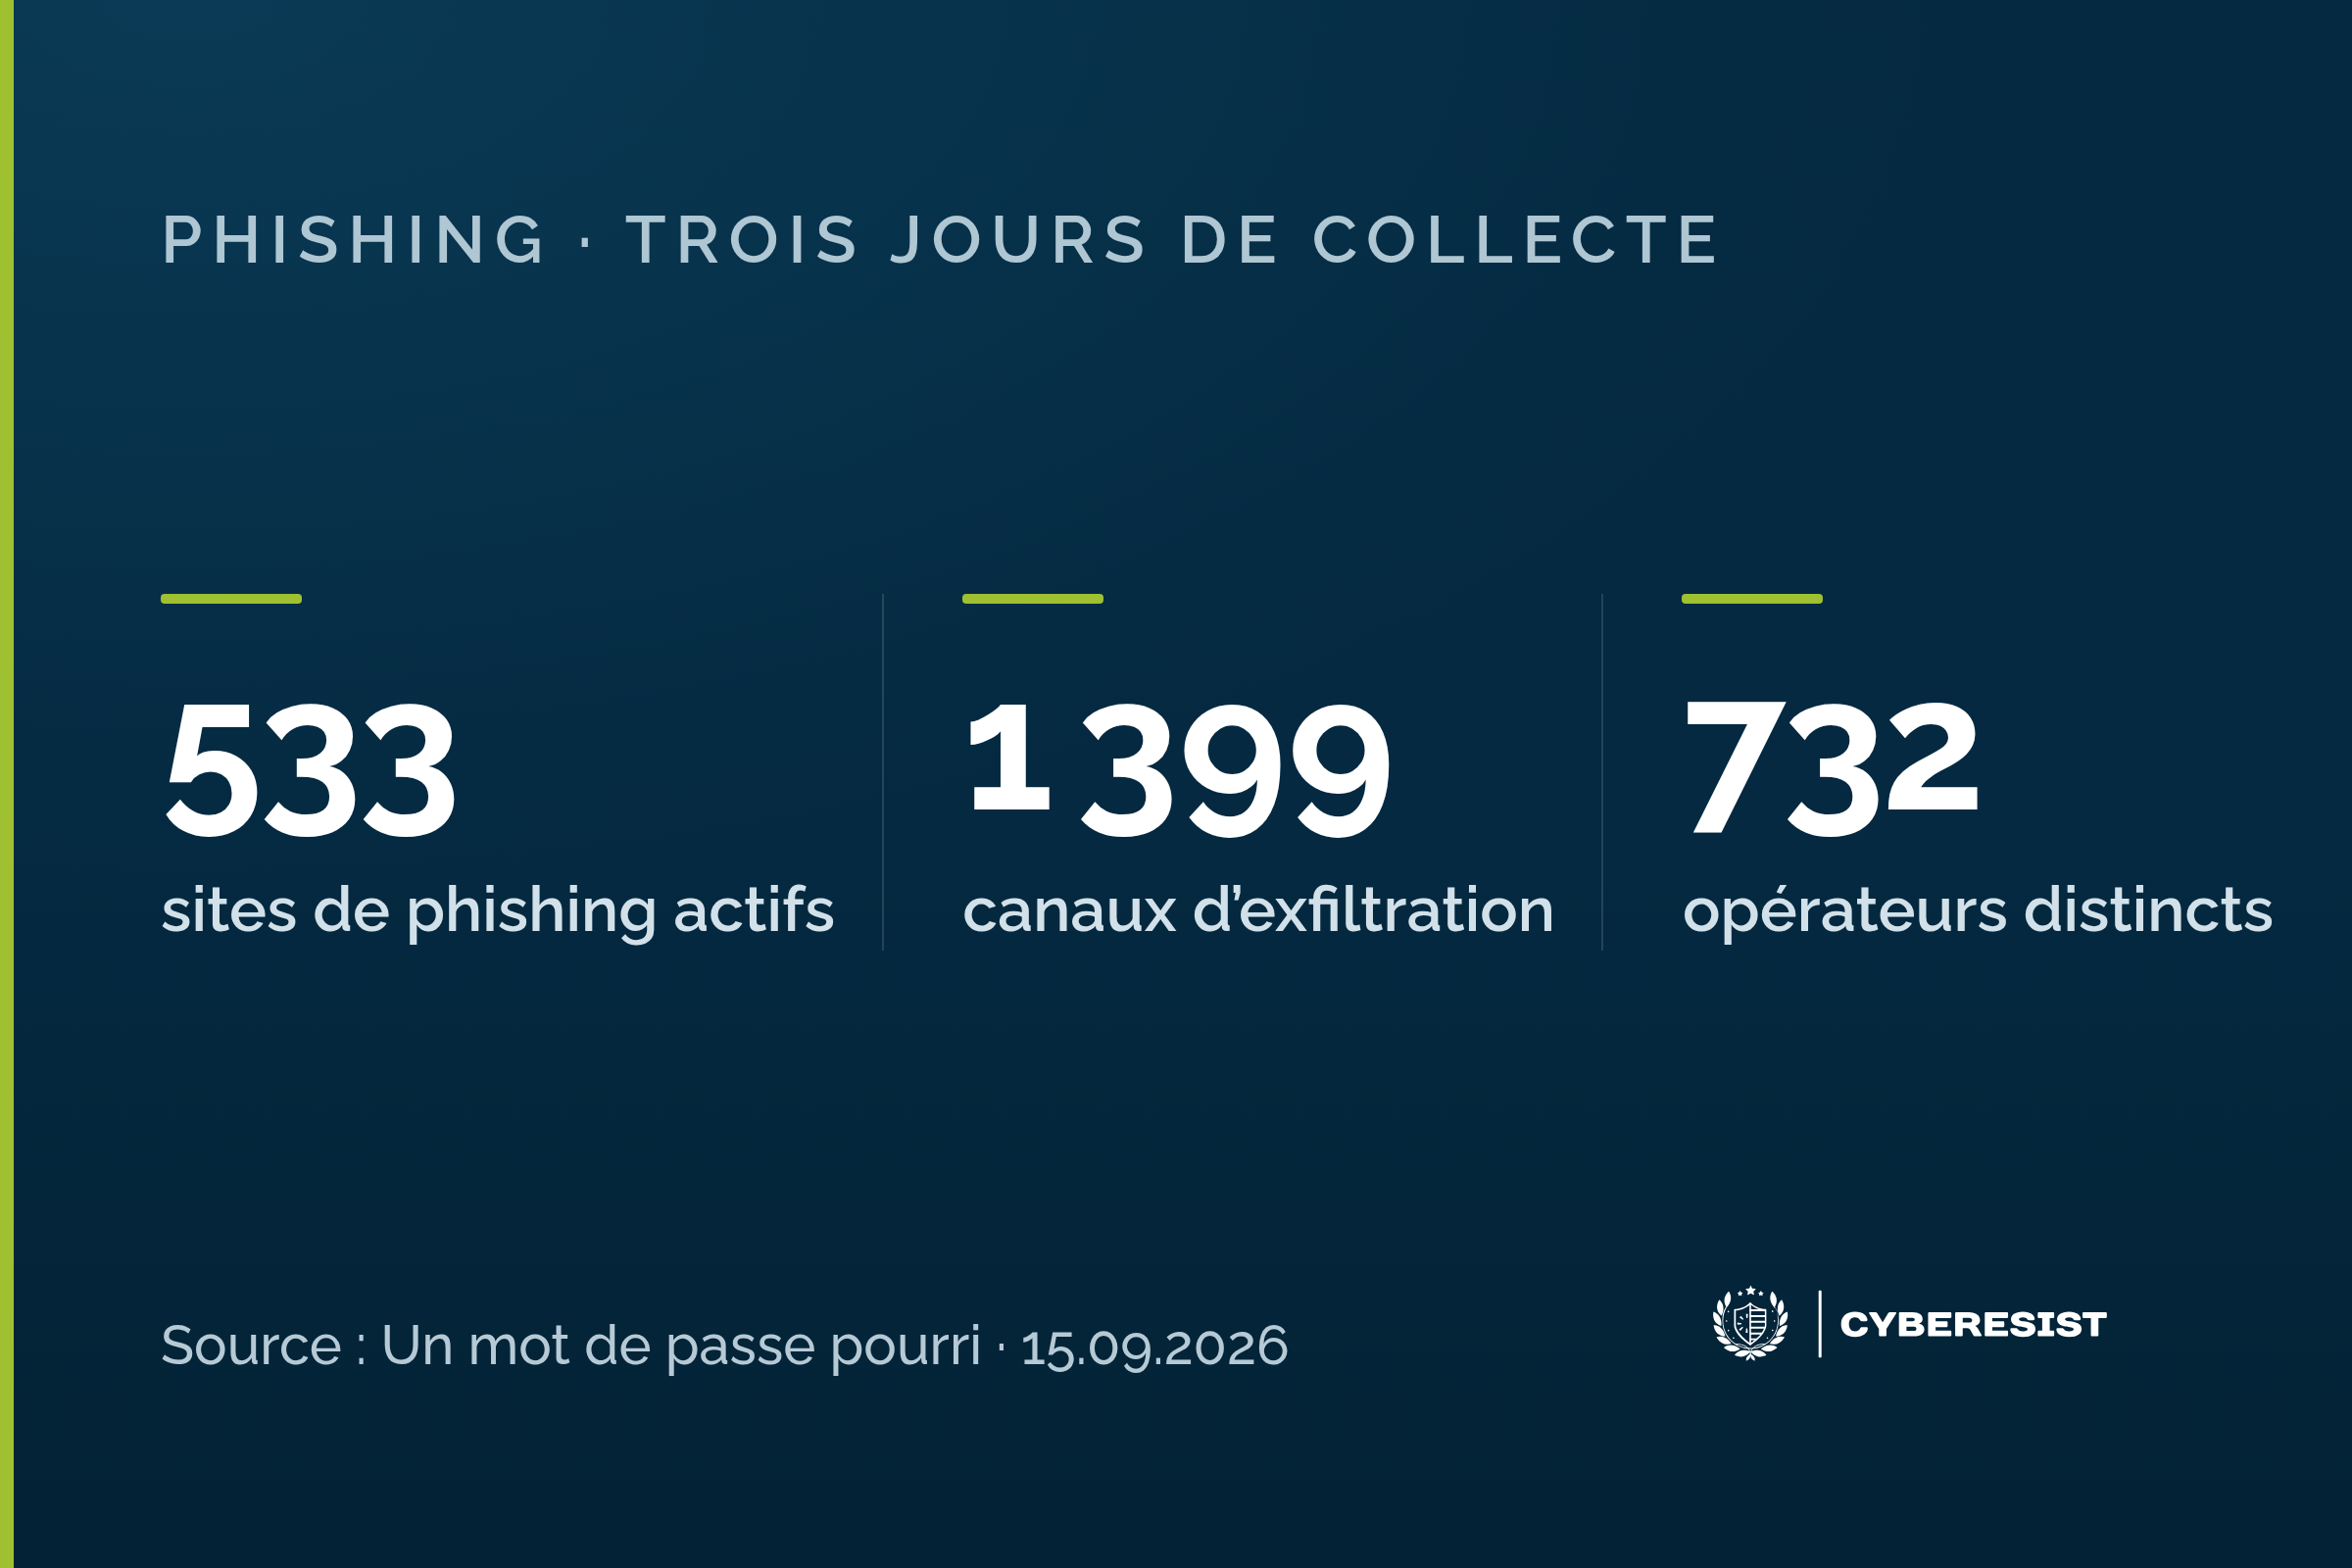
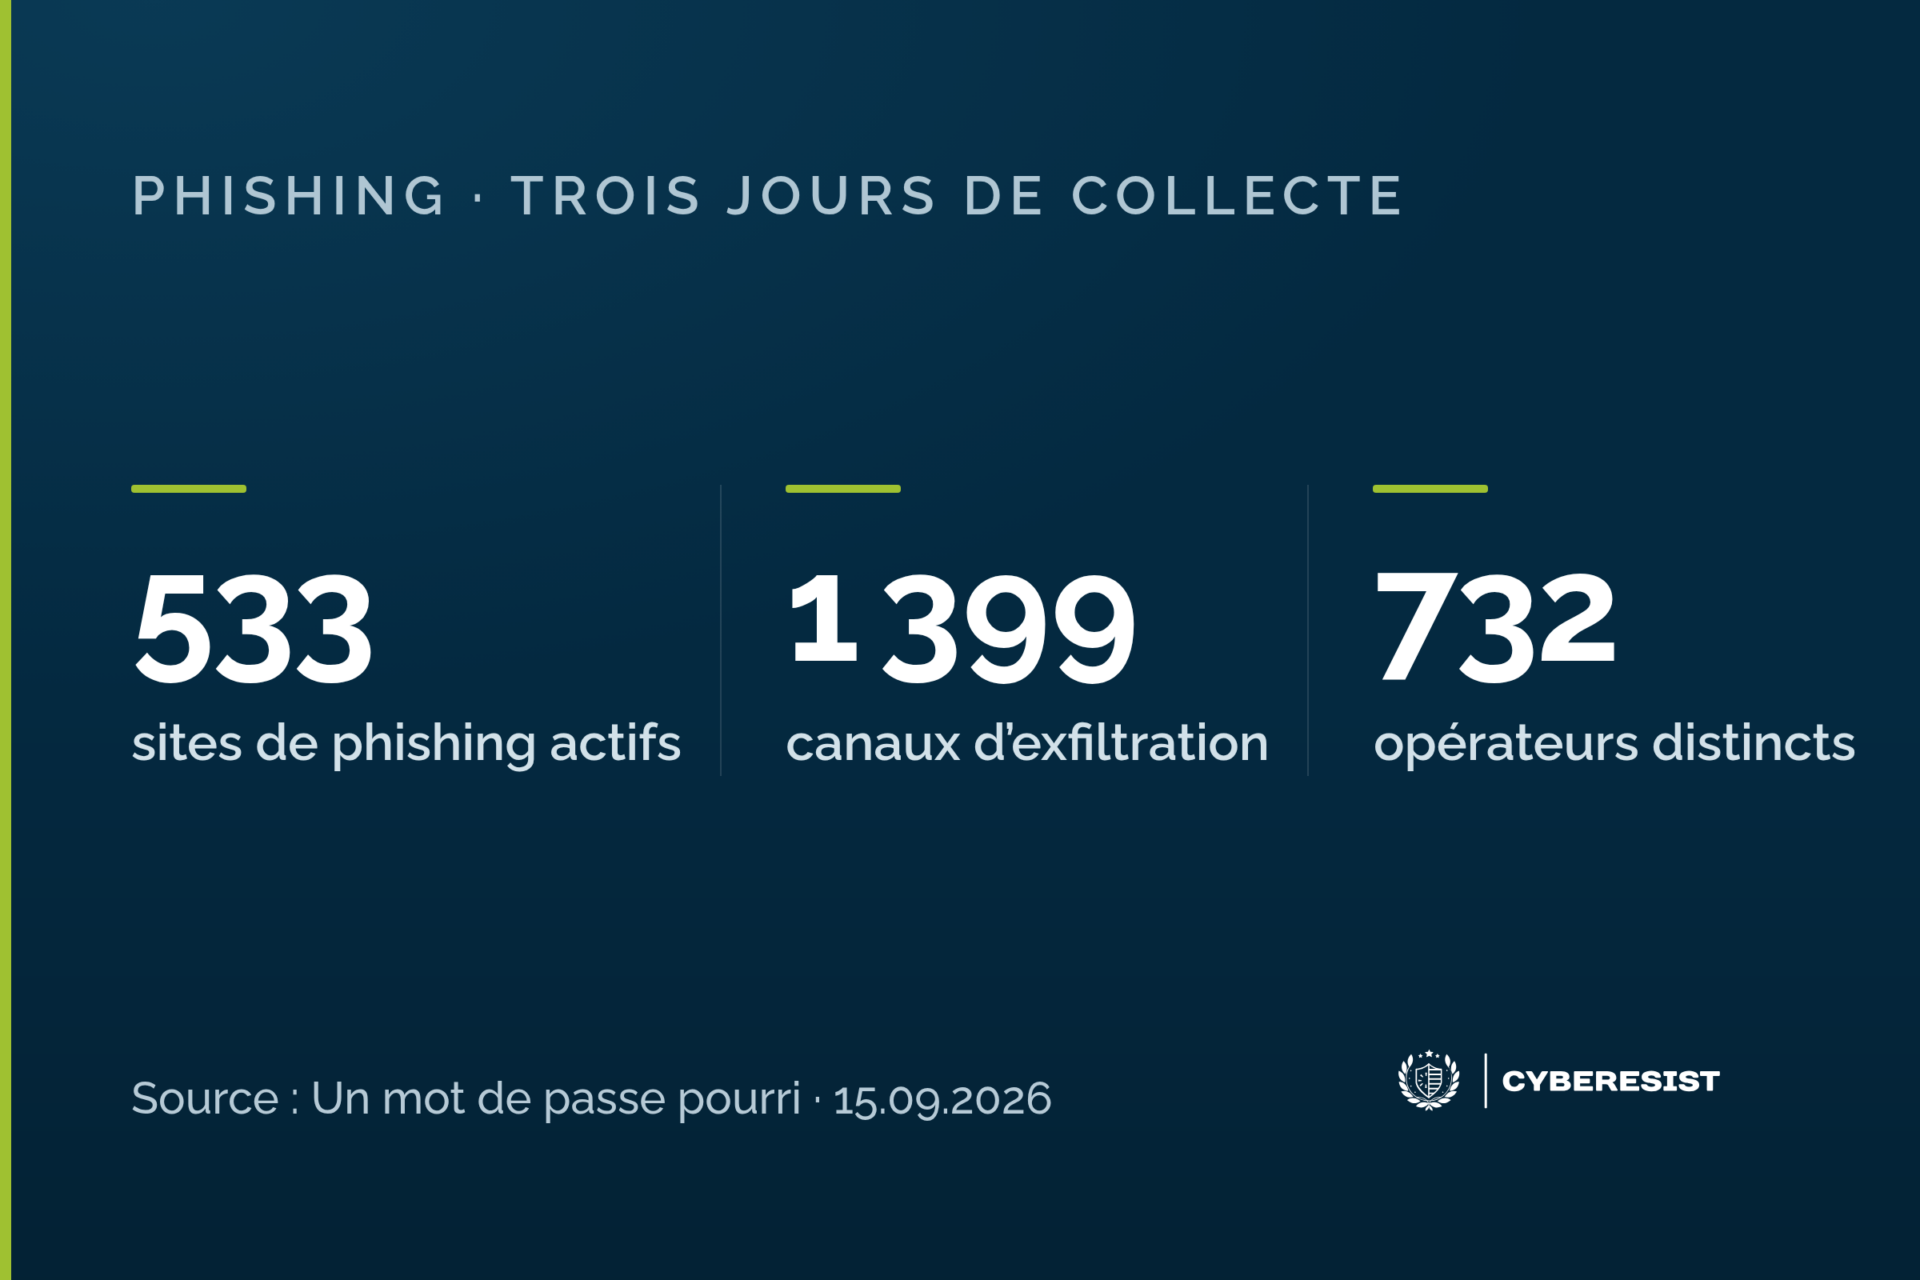
Notre CTO Cédric Bertrand a construit une chaîne de collecte pour observer ces canaux de façon systématique. Trois jours de collecte : 533 sites de phishing actifs, 1 399 canaux d’exfiltration, 732 opérateurs distincts. L’un d’eux a encaissé 459 victimes en quatre jours avec un seul bot. Une personne toutes les douze minutes, pendant quatre jours, pour une seule équipe parmi 732.
Une réserve d’emblée, parce qu’elle compte : ce qui est mesuré ici, c’est l’infrastructure joignable depuis un navigateur. Les kits qui relaient côté serveur n’apparaissent pas. Le chiffre réel est plus élevé, et personne ne sait de combien.
Ce que ces chiffres disent vraiment
1. Ce n’est pas une série d’incidents. C’est un flux industriel.
Après déduplication, le site médian collecté pèse 0,9 octet. La moitié de ce qui apparaît chaque matin est une copie exacte d’un kit déjà vu, repeint et déposé sur un nouveau nom de domaine. Conséquence directe pour vous : bloquer un domaine de phishing ne produit presque rien. Le même kit ressort le lendemain, ailleurs, sous un autre nom.
2. Un identifiant volé ne circule jamais chez un seul acteur.
1 399 canaux d’exfiltration pour 533 sites : beaucoup de kits envoient les données vers deux ou trois destinations en même temps. L’explication est connue du milieu — celui qui revend le kit y laisse son propre canal. L’escroc du bas de la chaîne travaille, et son fournisseur lui vole sa récolte au passage.
Traduit en risque : quand un identifiant de votre organisation est capté, il arrive simultanément chez plusieurs acteurs qui ne se connaissent pas et n’en feront pas le même usage. Le démantèlement de l’un n’éteint pas le risque.
3. La valeur d’un signalement a une date de péremption.
Des chercheurs ont mesuré l’effet à l’échelle (DarkGram, USENIX Security 2025). Sur 339 canaux Telegram cybercriminels historiques signalés à la plateforme, 19 % ont été supprimés. Sur 196 canaux récents signalés selon la même procédure, 100 % ont été supprimés, en quatre jours de délai médian.
La seule variable qui change entre les deux lots, c’est l’âge : 237 jours de médiane contre 27. Un canal jeune tombe. Un canal installé résiste. Et lorsqu’un canal tombe malgré tout, la moitié de ses abonnés le retrouve ailleurs dans la semaine.
C’est la conclusion la plus importante de l’étude, et elle vaut bien au-delà de Telegram : en matière d’identités compromises, la fraîcheur bat l’exhaustivité. Un identifiant repéré trois jours après le vol, c’est un compte qu’on sécurise avant usage. Le même identifiant six mois plus tard, c’est une ligne dans un rapport.
Pourquoi votre dispositif actuel ne voit pas ça
Ce n’est pas une intrusion. Aucune vulnérabilité exploitée, aucun code malveillant, aucun EDR déclenché. L’utilisateur a saisi ses identifiants de sa propre main, sur son téléphone personnel, un dimanche soir. De votre côté du réseau, il ne s’est rien passé.
Ce n’est pas votre périmètre. La page est hébergée chez un tiers, le canal de collecte est chez Telegram. Aucun scan de votre surface d’attaque ne remontera cette activité — et c’est normal, elle n’a pas lieu chez vous.
Ce n’est pas lisible dans le code. Point contre-intuitif issu des travaux de Cédric : sur 300 kits restés muets à l’analyse, une désobfuscation poussée au maximum en a débloqué zéro. Pas trois, pas dix. Aucun. L’adresse d’exfiltration n’est pas cachée dans la page — elle n’y est pas du tout. Elle se construit à l’exécution, ou elle vit côté serveur. Les outils qui se contentent de lire le code passent structurellement à côté.
Le délai joue contre vous. Entre le vol de l’identifiant et son apparition dans une base de fuites publique, il s’écoule des semaines. L’attaquant, lui, teste le couple e-mail / mot de passe sur vos services dans les heures qui suivent.
Ce que ça change pour vous
Vos collaborateurs utilisent leur adresse professionnelle sur des dizaines de services tiers, et souvent le même mot de passe que sur votre messagerie. Il suffit qu’un seul d’entre eux tombe sur un faux SMS de colis un dimanche soir.
Le scénario qui coûte cher n’est pas le ransomware spectaculaire. C’est le compte de messagerie d’un dirigeant ou d’un comptable, détourné discrètement pendant trois semaines, le temps d’observer vos échanges, d’apprendre vos tournures de phrases et vos circuits de validation — puis d’envoyer une demande de changement de RIB au bon moment, au bon interlocuteur, dans le bon fil de discussion.
Aucun antivirus ne bloque ça : l’attaquant est connecté avec des identifiants valides, les vôtres.
La question à poser à votre DSI ou à votre prestataire cette semaine : combien d’identifiants de notre domaine sont actuellement en circulation, et depuis quand ? Si la réponse est « on ne sait pas », vous venez d’identifier votre angle mort le moins cher à combler.
L’action
Une seule, faisable cette semaine : listez vos domaines de messagerie, y compris ceux que vous n’utilisez plus — anciennes marques, filiales absorbées, domaines de campagne. Ce sont eux qui traînent le plus longtemps dans les bases, parce que plus personne ne les surveille.
Ensuite, la vraie question n’est plus « avons-nous subi une fuite ? », mais « depuis combien de temps un identifiant valide de notre organisation circule-t-il, et chez combien d’acteurs ? ».
Sans compte. Résultats en 15 minutes.
Pour consulter la version technique complète de cet article — méthode de collecte, pièges rencontrés, code — rendez-vous sur la newsletter de Cédric BERTRAND : « J’ai regardé des inconnus se faire voler, en direct », Un mot de passe pourri.
Sources : Un mot de passe pourri, 15/09/2026 — « DarkGram: A Large-Scale Analysis of Cybercriminal Activity Channels on Telegram », Saha Roy et al., 34th USENIX Security Symposium, 2025 — StalkPhish-OSS, Thomas Damonneville, AGPLv3.