Le fait
L’appel arrive en fin de journée, pendant les vacances de notre CTO. « Bonne nouvelle, Cédric. Le client va peut-être prendre ta prestation de recherche d’identifiants compromis. »
La bonne nouvelle, c’est que le parc vient d’être chiffré.
Personne ne relève sur le moment — à cette heure-là, des gens passent leurs nuits à remonter des serveurs. Mais la phrase dit à peu près tout de l’économie de la prévention en France : une prestation devient vendable au moment exact où elle devient inutile.
Un an plus tôt, le même client avait dit non. Ce n’était pourtant pas un dossier ouvert à froid : il y avait déjà eu une intrusion l’année précédente. Un accès, une présence, des traces qu’on n’aime pas voir dans des journaux. Mais pas de chiffrement, pas de rançon, pas d’arrêt d’activité. Donc, dans la logique du décideur : pas de dommage. Et sans dommage, pas la peine d’aller chercher des identifiants qui traîneraient dans des fuites.
Le raisonnement est comptablement rationnel. Il est simplement faux du point de vue de l’attaquant.
Ce que ces chiffres disent vraiment
1. Une intrusion sans rançongiciel n’est pas un échec. C’est la première moitié du travail.
L’accès a été obtenu, les identifiants ont été récoltés, et l’accès a été revendu ou mis de côté. Le silence qui suit n’est pas une victoire : c’est un délai.
Les identifiants collectés à cette occasion gardent leur valeur des mois, parfois des années, et se revendent indépendamment de l’accès initial. Il n’y a pas de prescription sur un mot de passe qu’on n’a jamais changé.
2. La démonstration à grande échelle a eu lieu cet été.
En juin 2026, un serveur laissé ouvert a exposé un volume considérable d’identifiants FortiGate valides — adresses et mots de passe en clair. Les estimations varient selon les analystes : de l’ordre de 74 000 URL concernées dans 194 pays selon Recorded Future, 86 644 équipements confirmés selon Bitdefender, 30 000 à 75 000 identifiants administrateurs vérifiés selon Arctic Wolf.
Ces trois mesures ne disent pas la même chose et ne se recouvrent pas exactement — nous les donnons telles quelles plutôt que d’en choisir une. Elles convergent en revanche sur un même ordre de grandeur : environ la moitié des FortiGate exposés sur Internet.
Le mécanisme détruit l’excuse habituelle. Pas de faille inédite : de l’extraction de configurations sur des équipements exposés, du cassage hors ligne, et surtout de la réutilisation d’identifiants issus d’incidents antérieurs. Fortinet l’a écrit dans son propre billet du 19 juin 2026. Il n’y a rien à corriger — aucun correctif ne ferme cette exposition. Il faut faire tourner les mots de passe, imposer le MFA, et sortir les interfaces d’administration d’Internet.
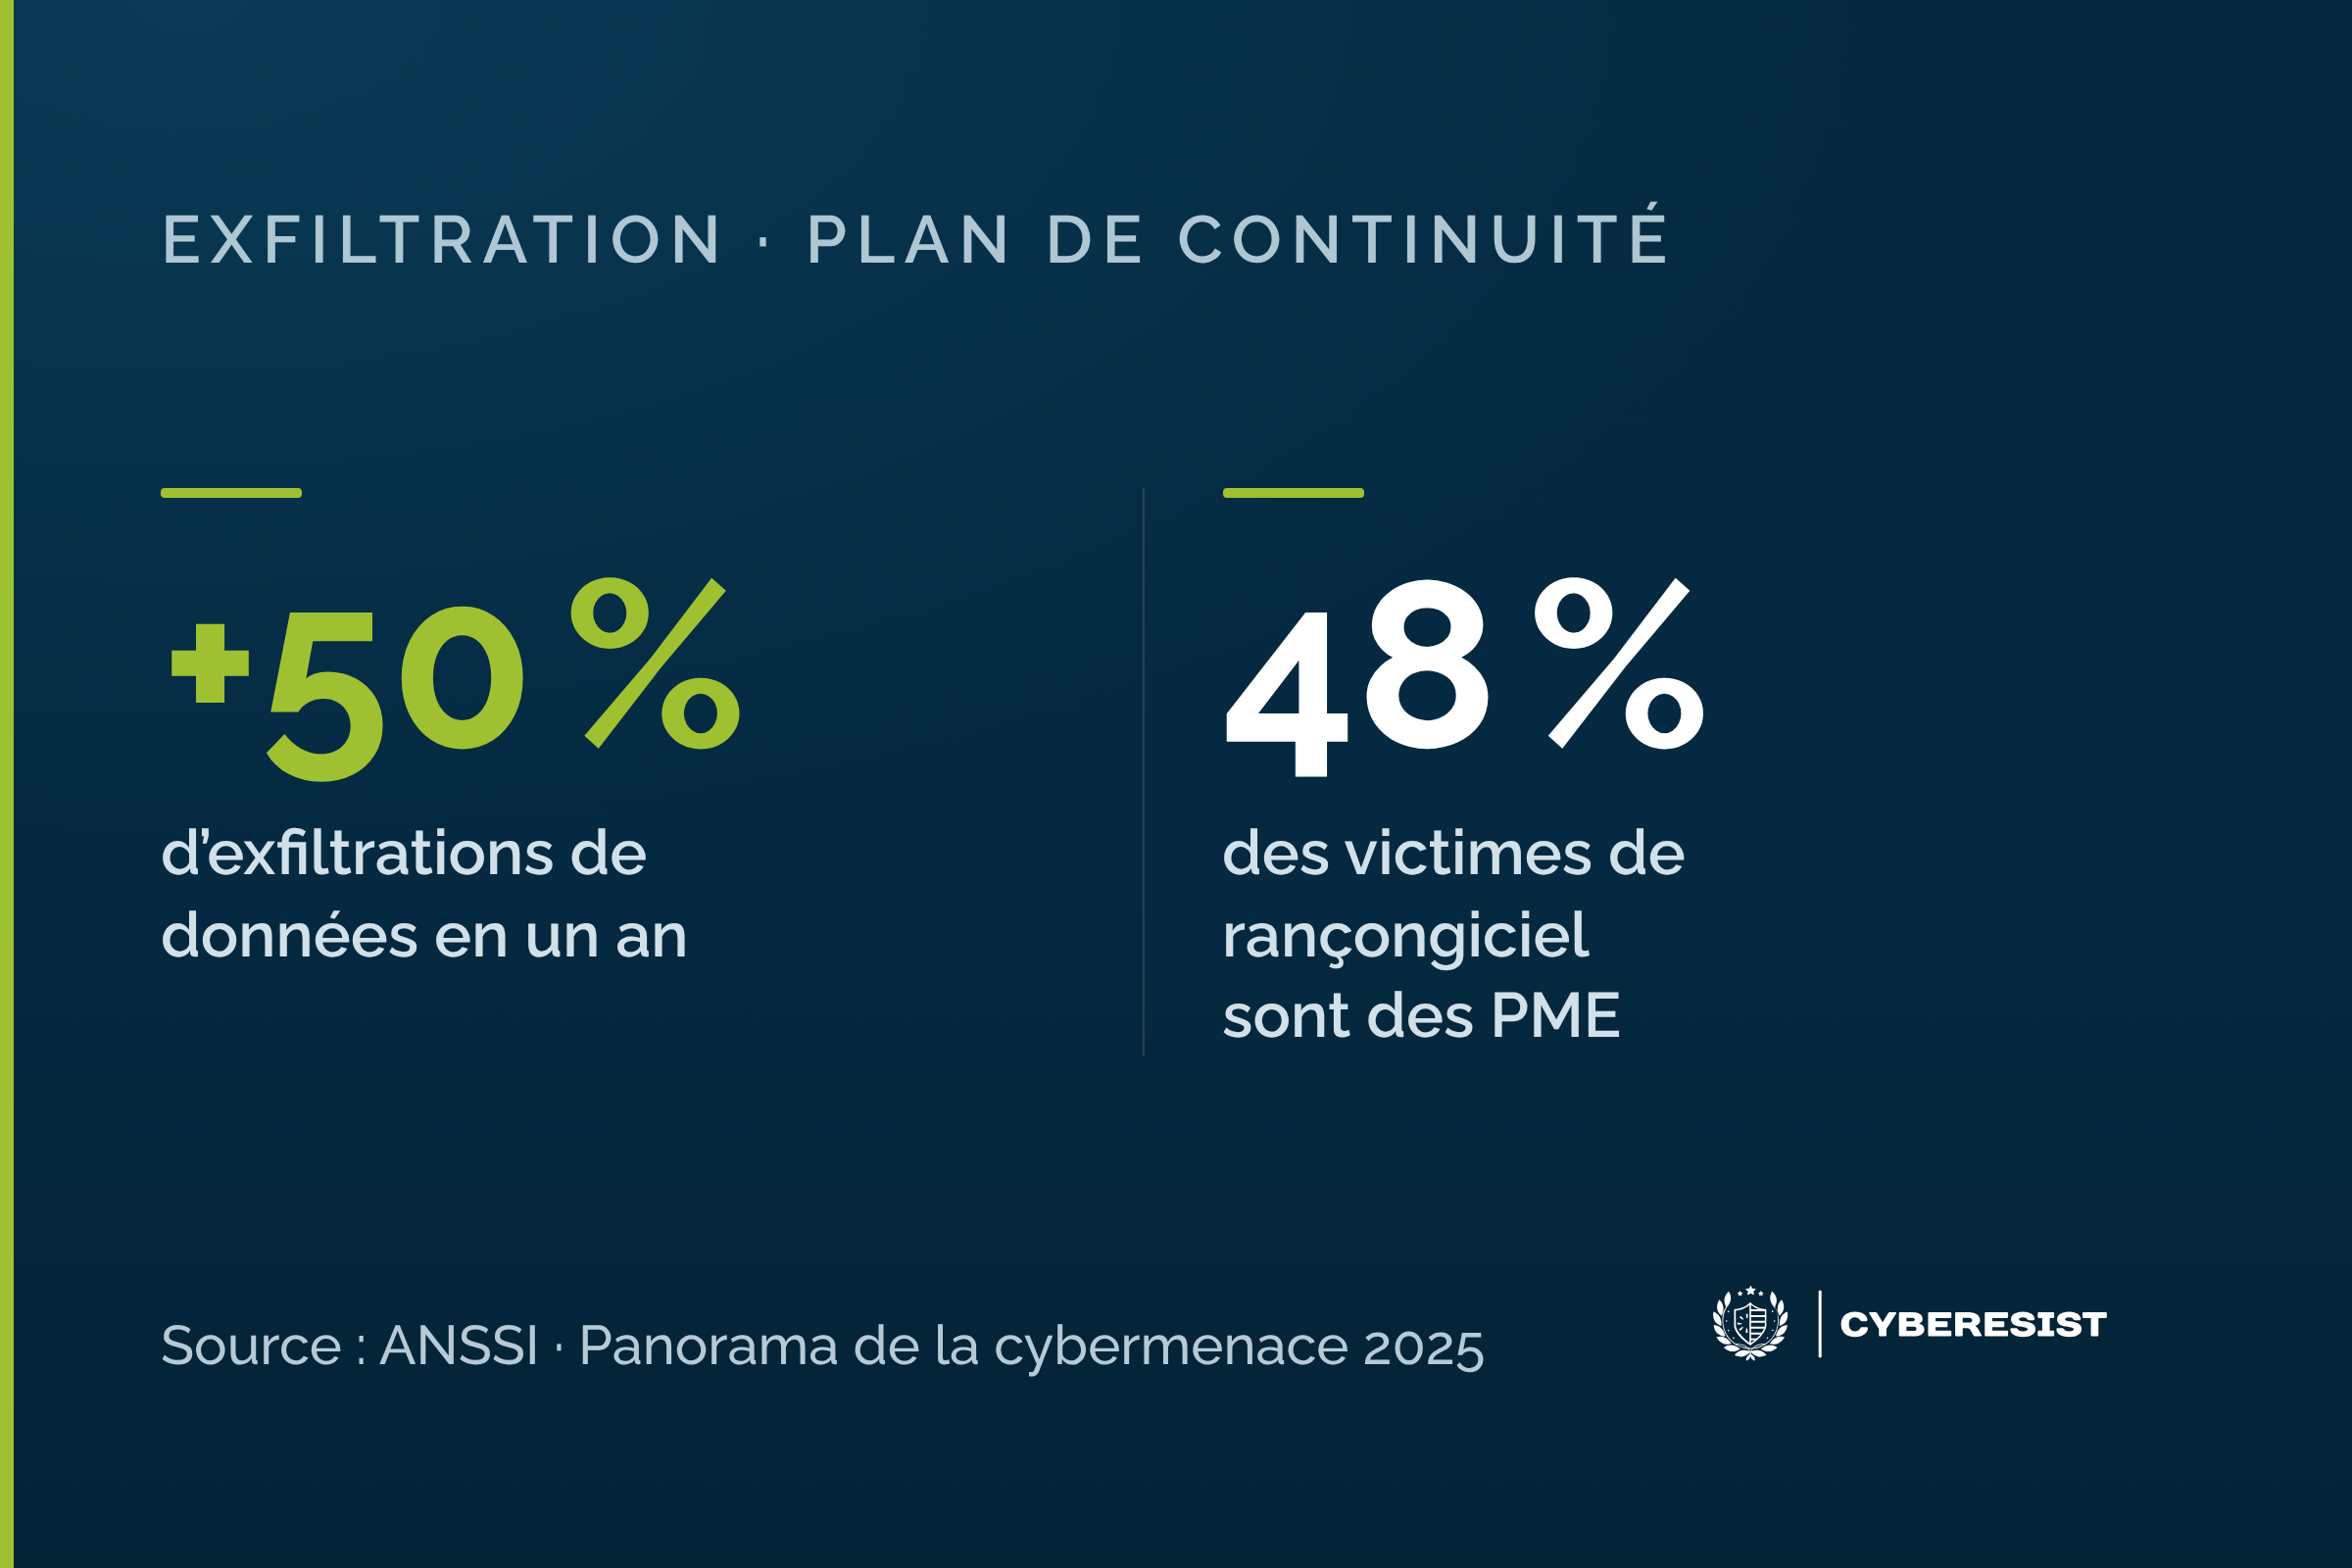
Traduction : une bonne partie des organisations touchées avaient déjà été compromises une première fois et n’avaient jamais changé leurs identifiants. Exactement le scénario du client de cette histoire.
3. Le point d’entrée n’est pas celui que vous surveillez.
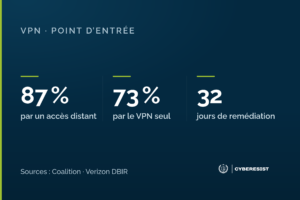
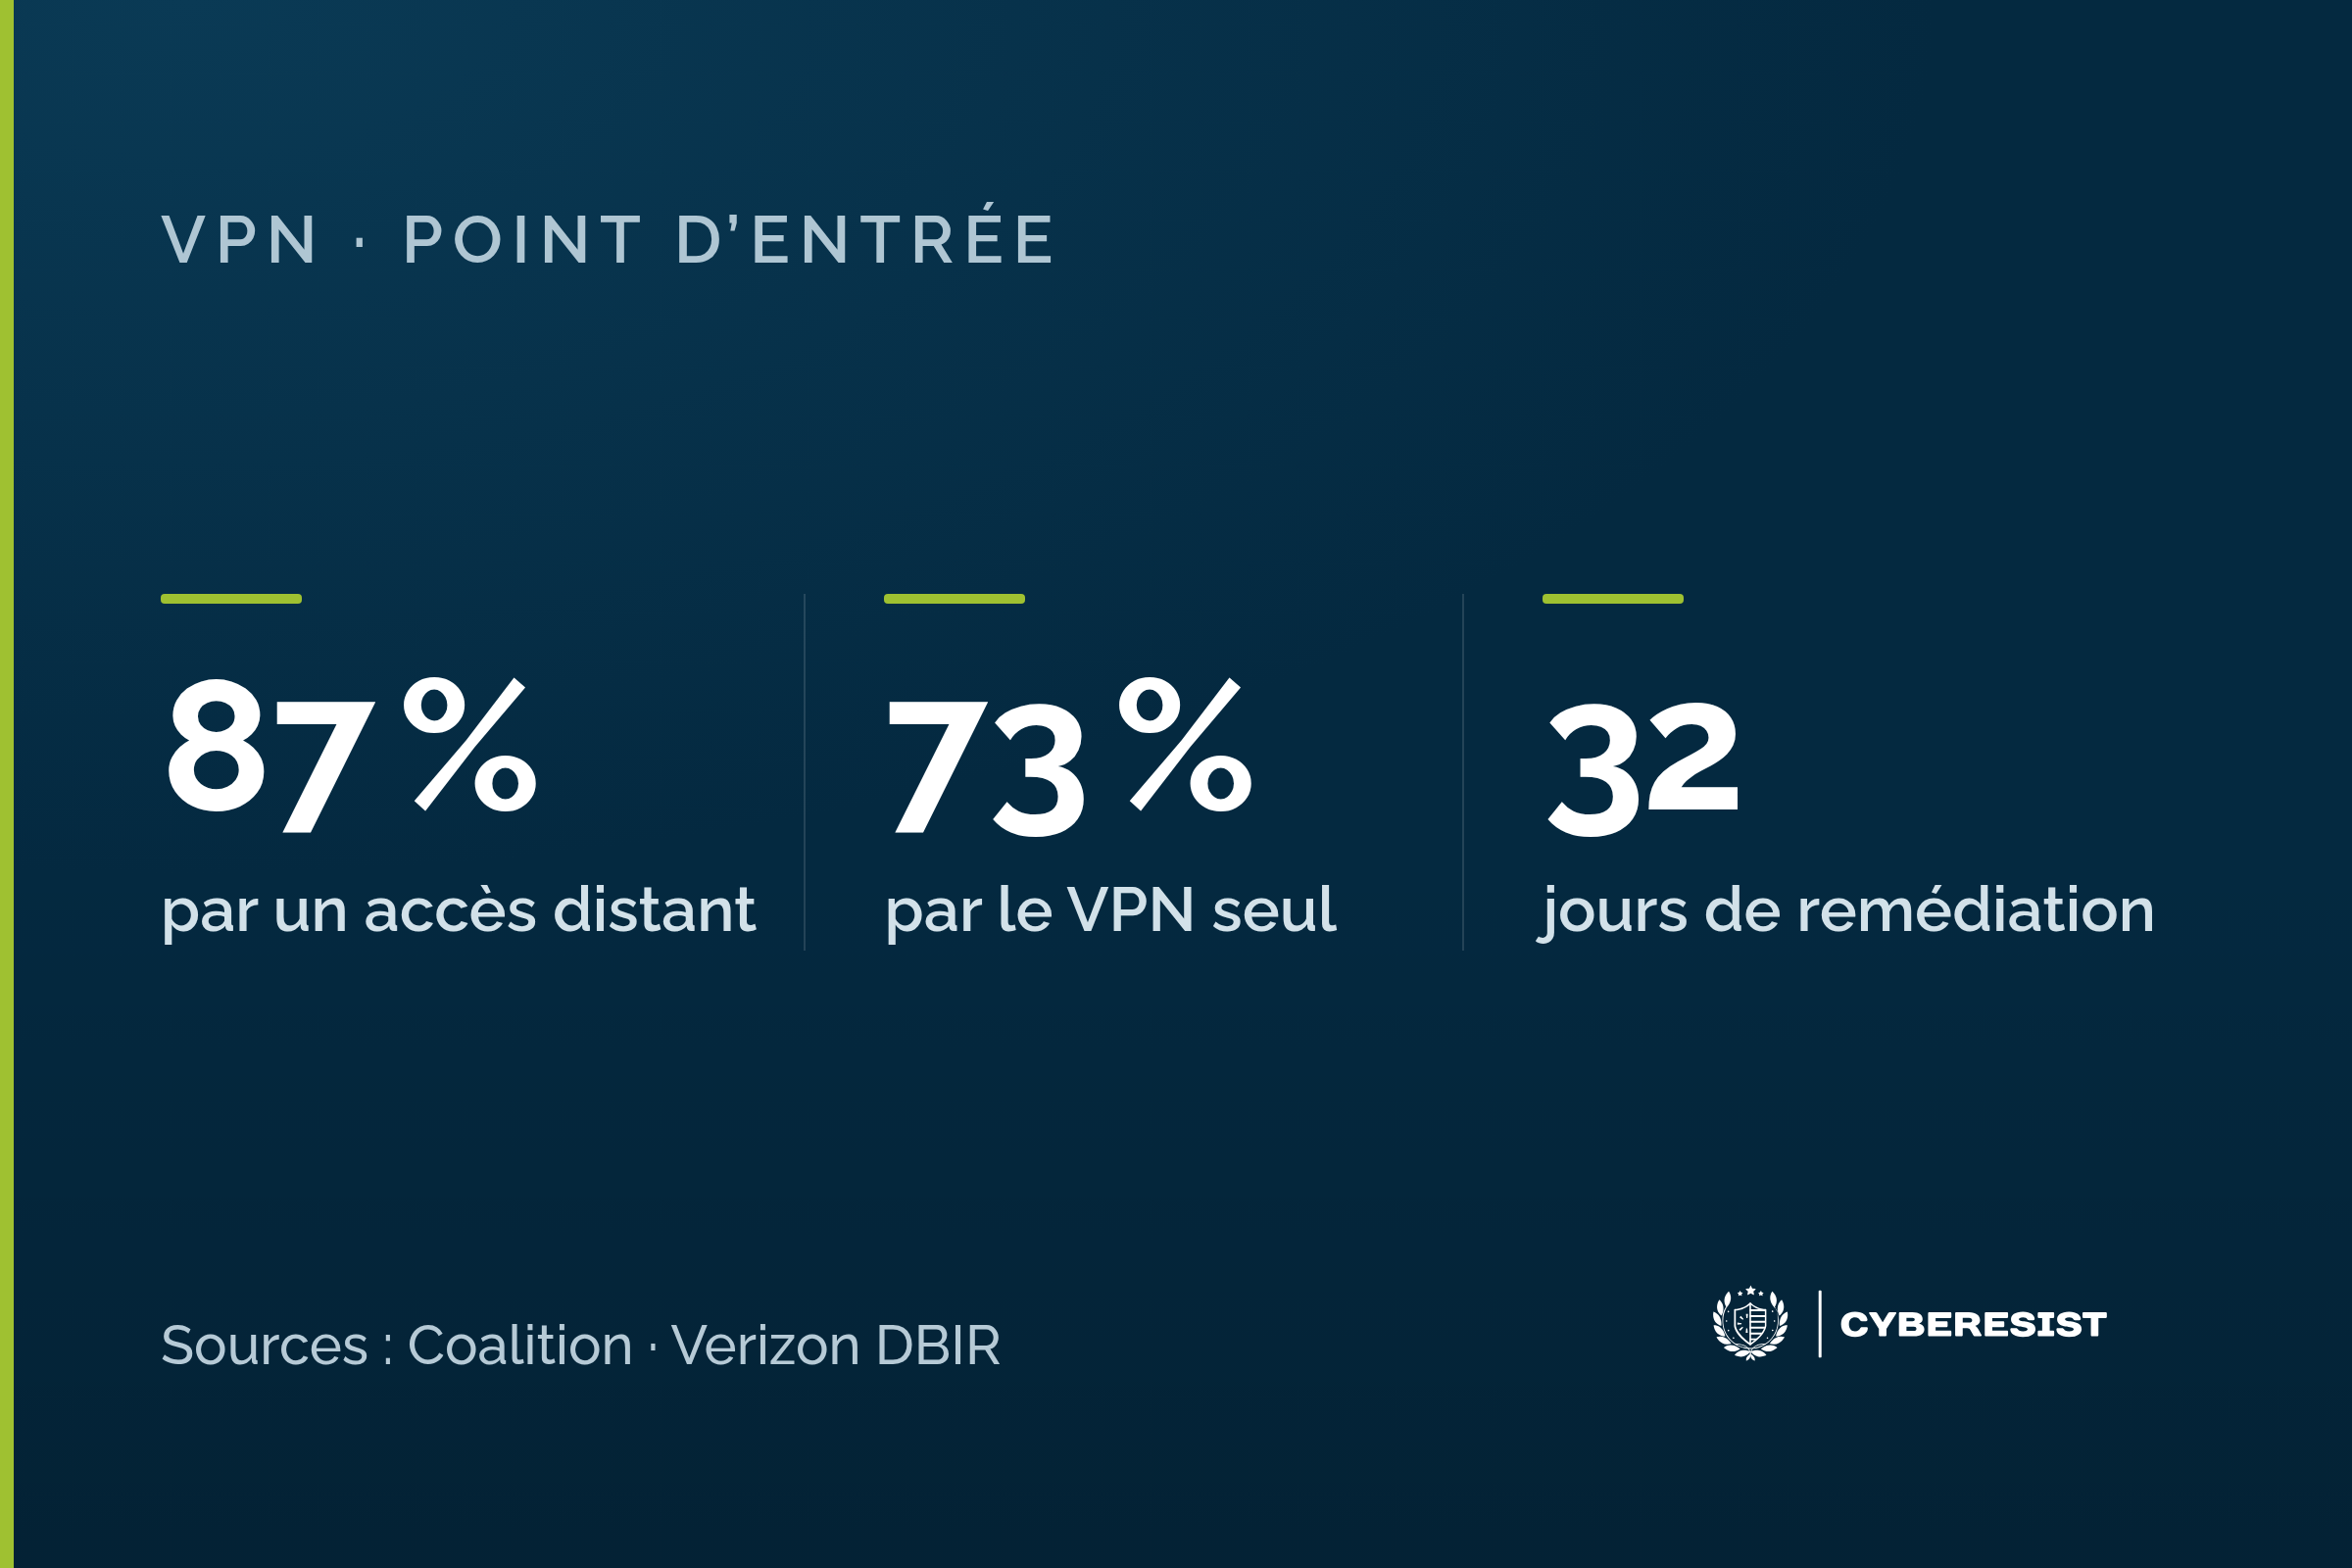
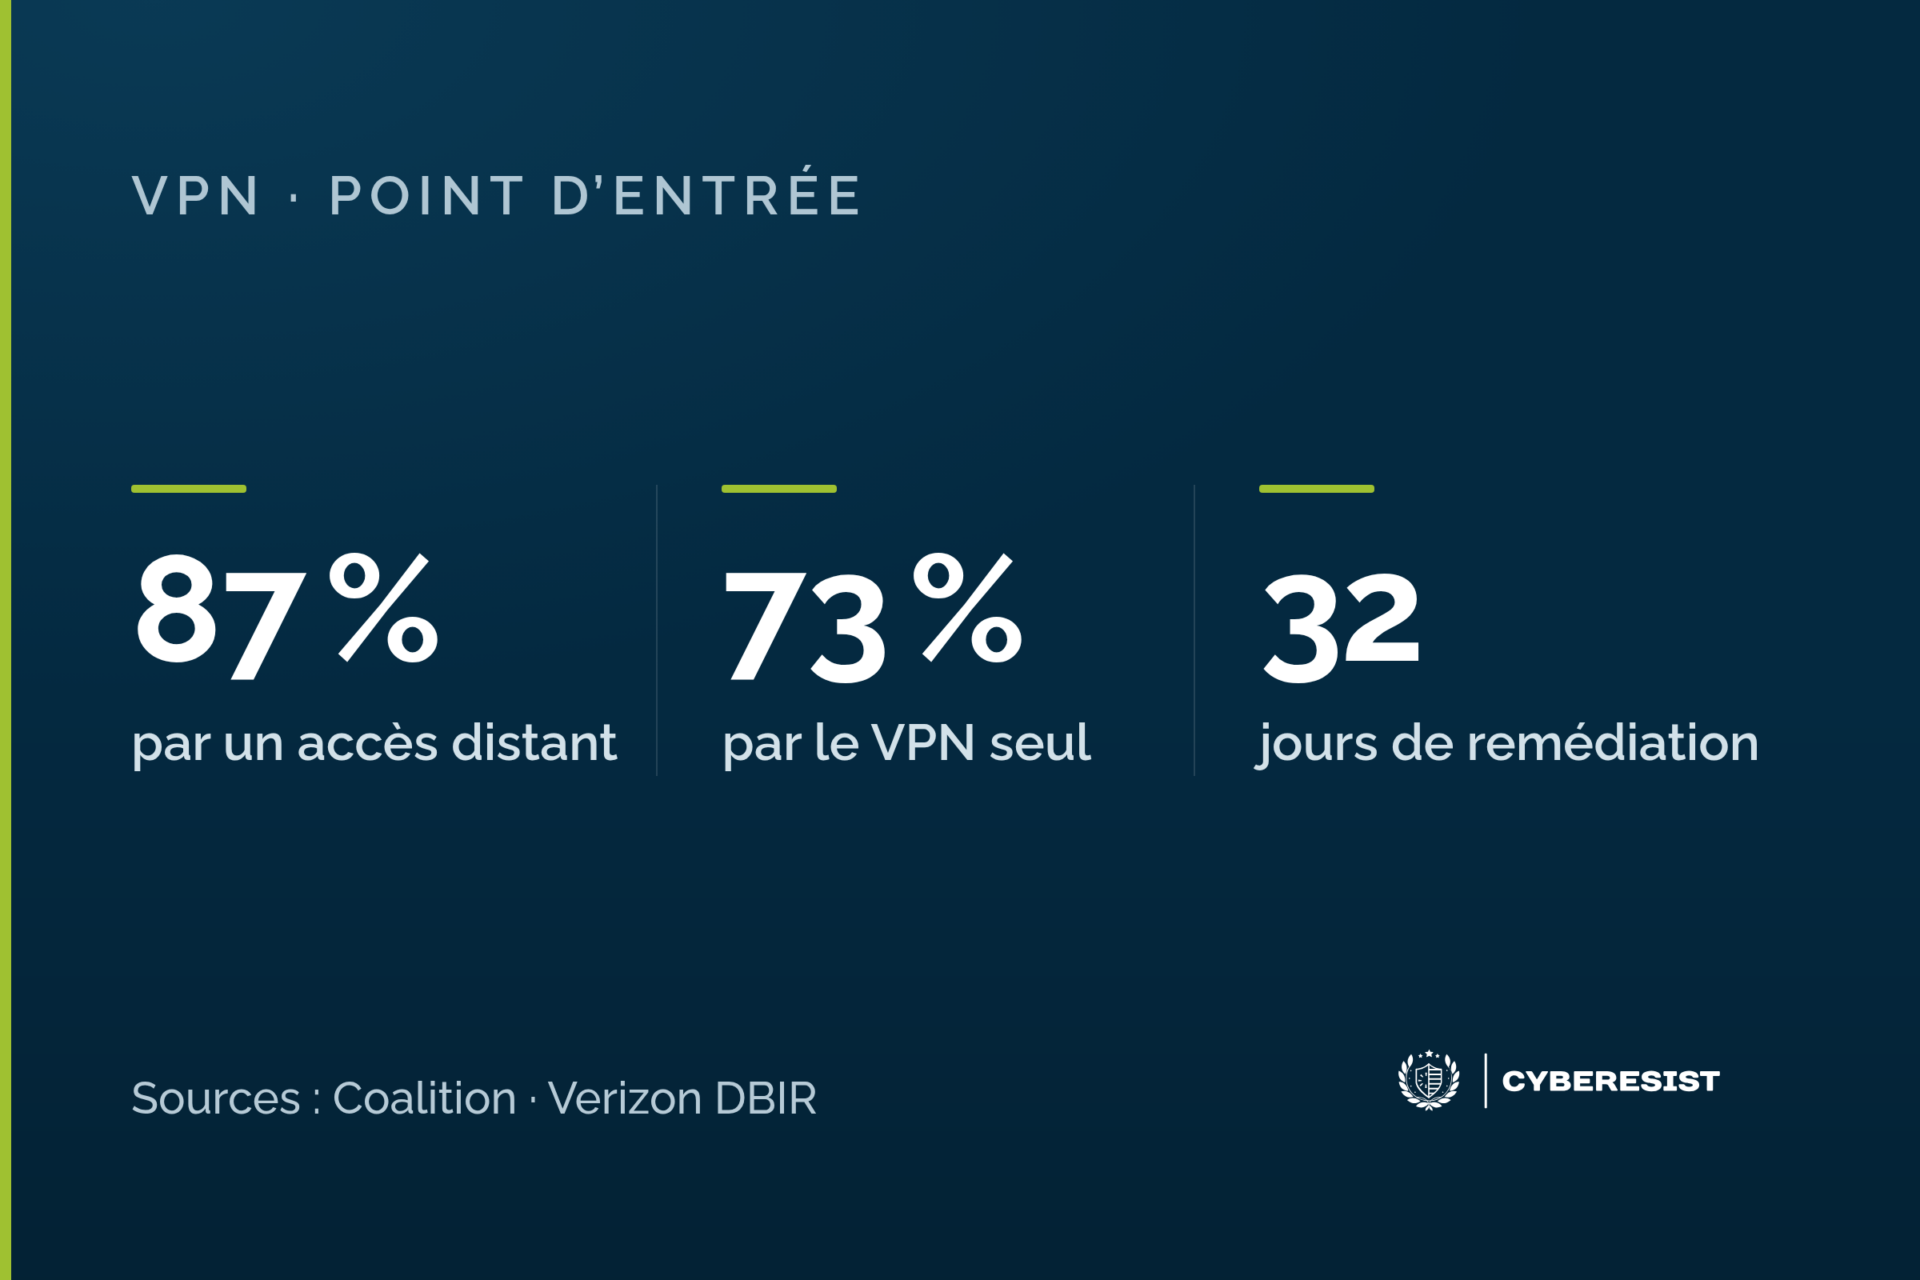
Selon Coalition, 87 % des réclamations liées à un rançongiciel ont pour point d’entrée un service d’accès distant, et le VPN seul représente 73 % des intrusions dont le vecteur a pu être identifié — contre 38 % en 2023. At-Bay mesure jusqu’à 6,8 fois plus de risque pour une organisation exploitant un VPN sur site que pour une organisation qui n’en a pas.
Aucun de ces chiffres ne parle d’intelligence artificielle. Ils décrivent un boîtier posé il y a cinq ans, exposé sur Internet par conception, dont personne n’a touché la configuration depuis.
Pourquoi votre dispositif actuel ne voit pas ça
Parce qu’il n’y a rien à détecter. L’attaquant se connecte avec des identifiants valides, par le canal prévu pour ça, depuis une adresse qui ne déclenche rien. Ce n’est pas une intrusion au sens de vos outils : c’est une session.
Parce que le calendrier joue contre vous. Le Verizon Data Breach Investigations Report mesure le passage de l’exploitation d’équipements de bordure de 3 % à 22 % des compromissions par exploitation de faille en un an. Délai médian de remédiation de ces équipements : 32 jours. Délai médian entre divulgation et exploitation de masse : zéro. Aucun outil ne résout un écart pareil. Il se résout par une décision d’organisation sur qui a le droit de redémarrer un équipement en production un dimanche.
Parce que ça arrive quand il n’y a personne. Le rapport Semperis 2025, mené auprès de 1 500 responsables sécurité et informatique dans dix pays dont la France, mesure que 52 % des organisations ciblées l’ont été un week-end ou un jour férié, que 78 % réduisent les effectifs de leur centre opérationnel de sécurité de moitié ou plus pendant ces périodes, et que 29 % de celles qui le font invoquent la conviction qu’elles ne seront pas attaquées. Plus de 70 % des chiffrements observés en 2024 sont survenus avant 8 heures ou après 18 heures. Les attaquants ont lu la même étude que vous.
Ce que ça change pour vous
Regardez votre accès distant. Il a probablement été posé par un prestataire il y a quatre ou cinq ans, il fonctionne, et personne n’y a touché depuis. C’est exactement le profil que décrivent 73 % des sinistres.
Trois questions concrètes à poser cette semaine, à votre DSI ou à votre prestataire :
- Le MFA est-il actif sur tous les accès distants, sans exception pour les comptes techniques et les comptes de service ?
- Quand les mots de passe administrateurs de l’équipement ont-ils été changés pour la dernière fois ?
- Avons-nous déjà eu un incident classé « sans conséquence » ? Si oui, les identifiants ont-ils tourné à ce moment-là ?
Si la réponse à la troisième est « on avait regardé, il ne s’était rien passé », vous êtes dans le scénario de cette édition. Une intrusion sans rançongiciel n’est pas un incident clos. C’est un incident dont vous n’avez pas encore vu la deuxième moitié.
L’action
Quatre choses, dans cet ordre — celui que dictent les données de sinistres, pas le catalogue d’un éditeur.
- Traiter l’exposition du VPN comme une urgence. MFA sur tous les accès distants, rotation complète des identifiants administrateurs et VPN, firmware à jour, interface d’administration sortie d’Internet.
- Partir du principe que vos anciens identifiants circulent. Si un équipement a été exposé une fois, même il y a trois ans, et que les mots de passe n’ont pas tourné depuis, considérez-les comme publics.
- Traiter une intrusion sans rançongiciel comme une intrusion. Rotation, chasse, recherche de persistance.
- Décider maintenant qui décroche en août. Pas au moment où le téléphone sonne.
Les trois premières supposent toutes de savoir quels identifiants de votre organisation circulent déjà. C’est précisément ce que nous mesurons, en continu.
Sans compte. Résultats en 15 minutes.
La version longue, avec la méthode et l’ensemble des sources, est sur la newsletter de notre CTO Cédric Bertrand : « « Ça scintille comme une guirlande de Noël ». Et on est en août. », Un mot de passe pourri, 25/08/2026.
Sources : Coalition, Cyber Claims Report — At-Bay, InsurSec Report 2026 — Verizon, Data Breach Investigations Report — Semperis, 2025 Ransomware Holiday Risk Report — Recorded Future / Insikt Group, Bitdefender et Arctic Wolf, publications de juin 2026 — billet Fortinet du 19/06/2026.
Traitement des données fondé sur l’intérêt légitime au sens du RGPD (sécurisation des accès contre l’usage frauduleux d’identifiants compromis).