Compromission d’un SI en quelques minutes ou le danger des moteurs de recherche (1/2)
Votre système d’information est régulièrement audité à votre insu. Et ces résultats sont accessibles à n’importe qui. Comme les Google dorks (requêtes via Google), il existe d’autres moteurs de recherche bien plus puissants : Shodan, Censys, ZoomEye, Ivre, PunkSpider, BinaryEdge, etc. Présentation Ces moteurs de recherche permettent aux chercheurs en sécurité (et aux cybercriminels) de […]
Compromission de Compte de Messagerie : Une Étude de Cas Révélatrice en Quelques Minutes
Découvrez comment un compte de messagerie peut être compromis en quelques minutes seulement. Cette étude de cas révèle les techniques utilisées par les hackers et souligne l’importance d’une authentification forte et de bonnes pratiques de sécurité.
Introduction aux attaques de Credential Stuffing
Introduction Menace de plus en plus courante pour les entreprises, les attaques par credential stuffing sont une technique qui consiste à tester de nombreuses combinaisons d’identifiants et de mots de passe volés sur différents sites web, dans l’espoir de trouver une correspondance valide. Les attaques par « Credential Stuffing » consiste à réaliser, à l’aide de logiciels […]
Il a dit non il y a un an : pourquoi une intrusion sans rançongiciel n’est pas un incident clos
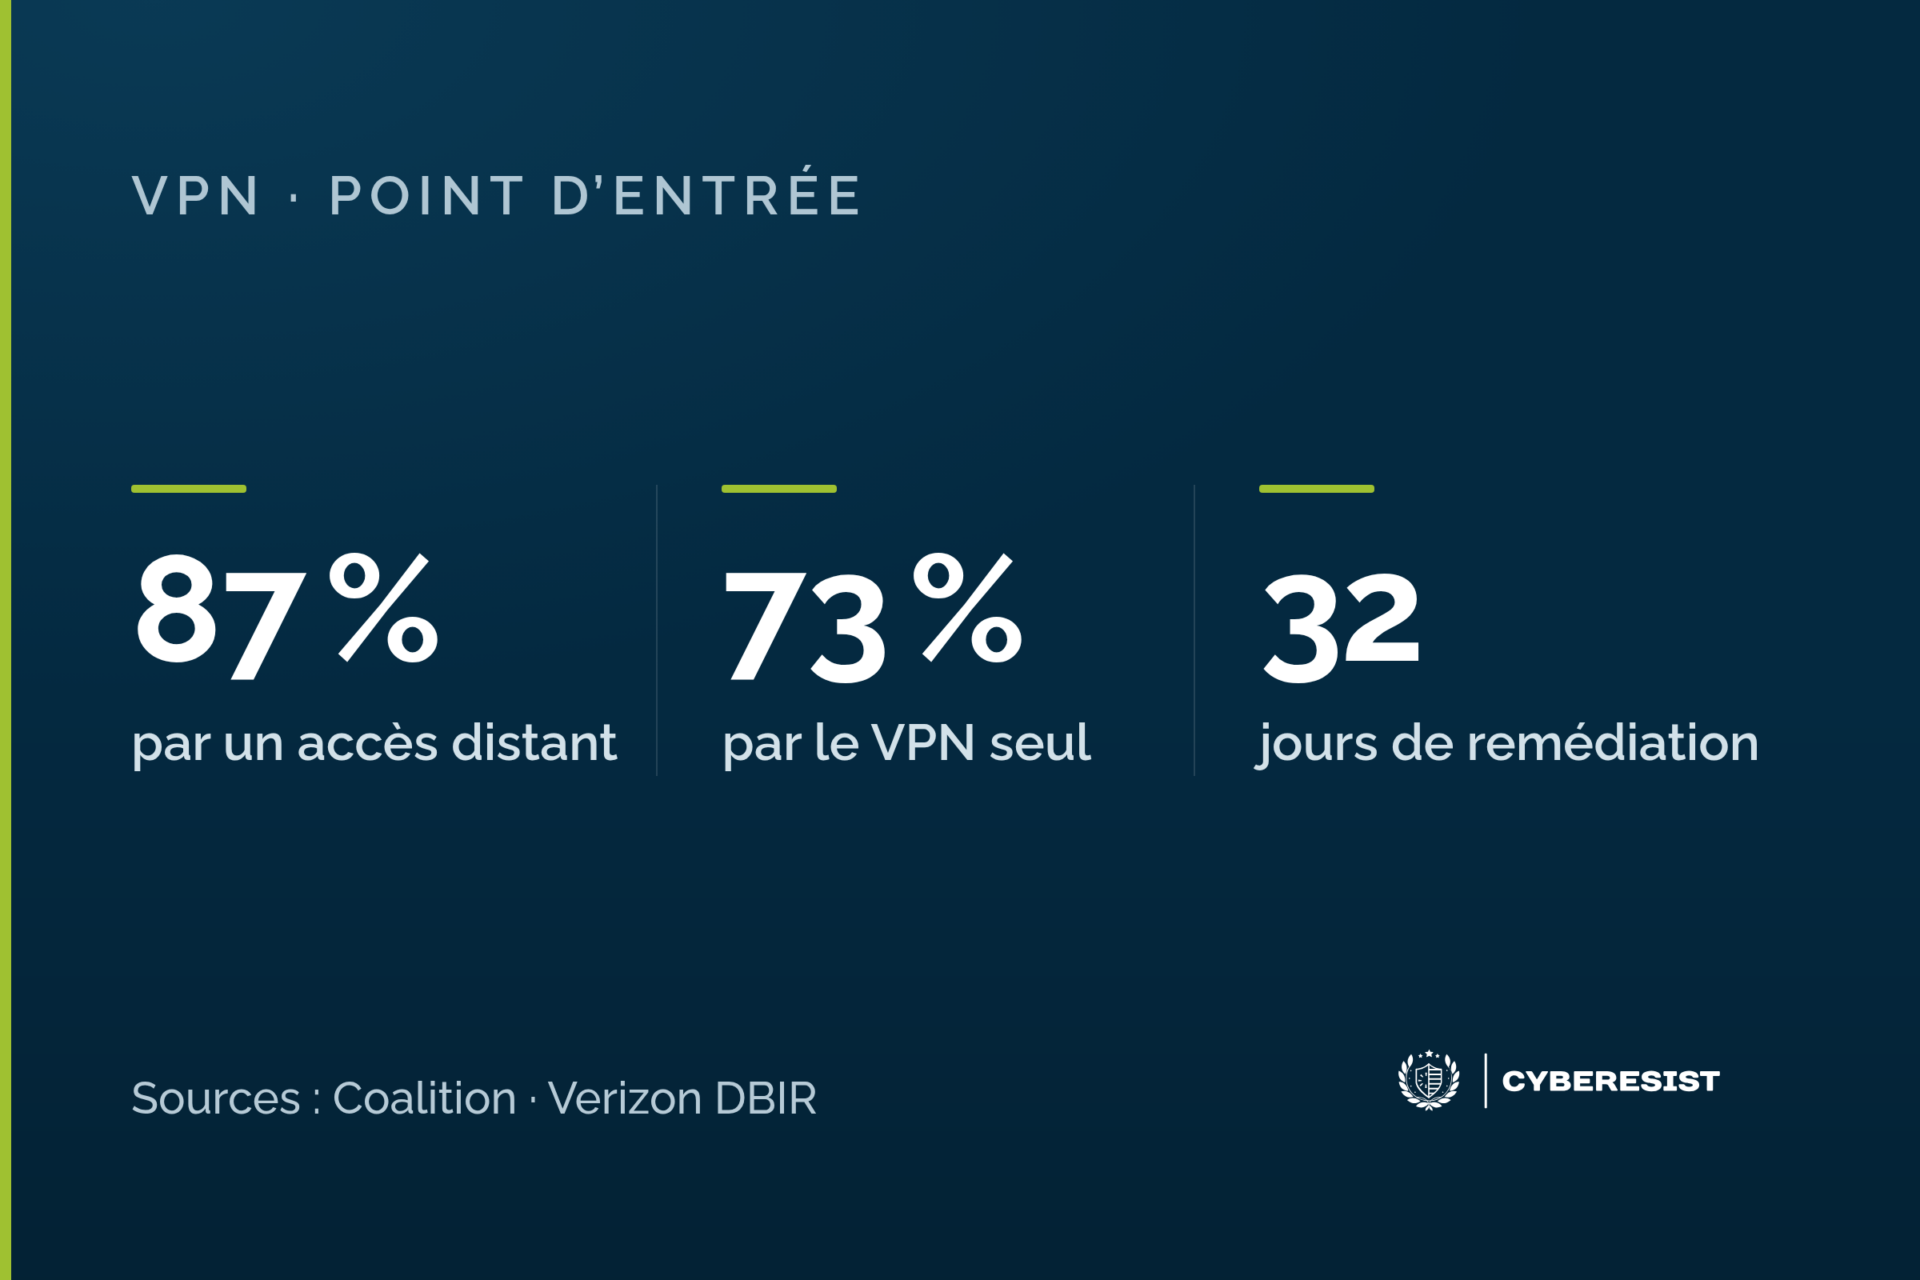
73 % des intrusions passent par le VPN et la moitié des FortiGate exposés ont livré leurs identifiants. Ce qu’un incident sans conséquence apparente cache vraiment.
459 victimes en quatre jours : ce que trois jours de collecte sur les kits de phishing nous ont appris
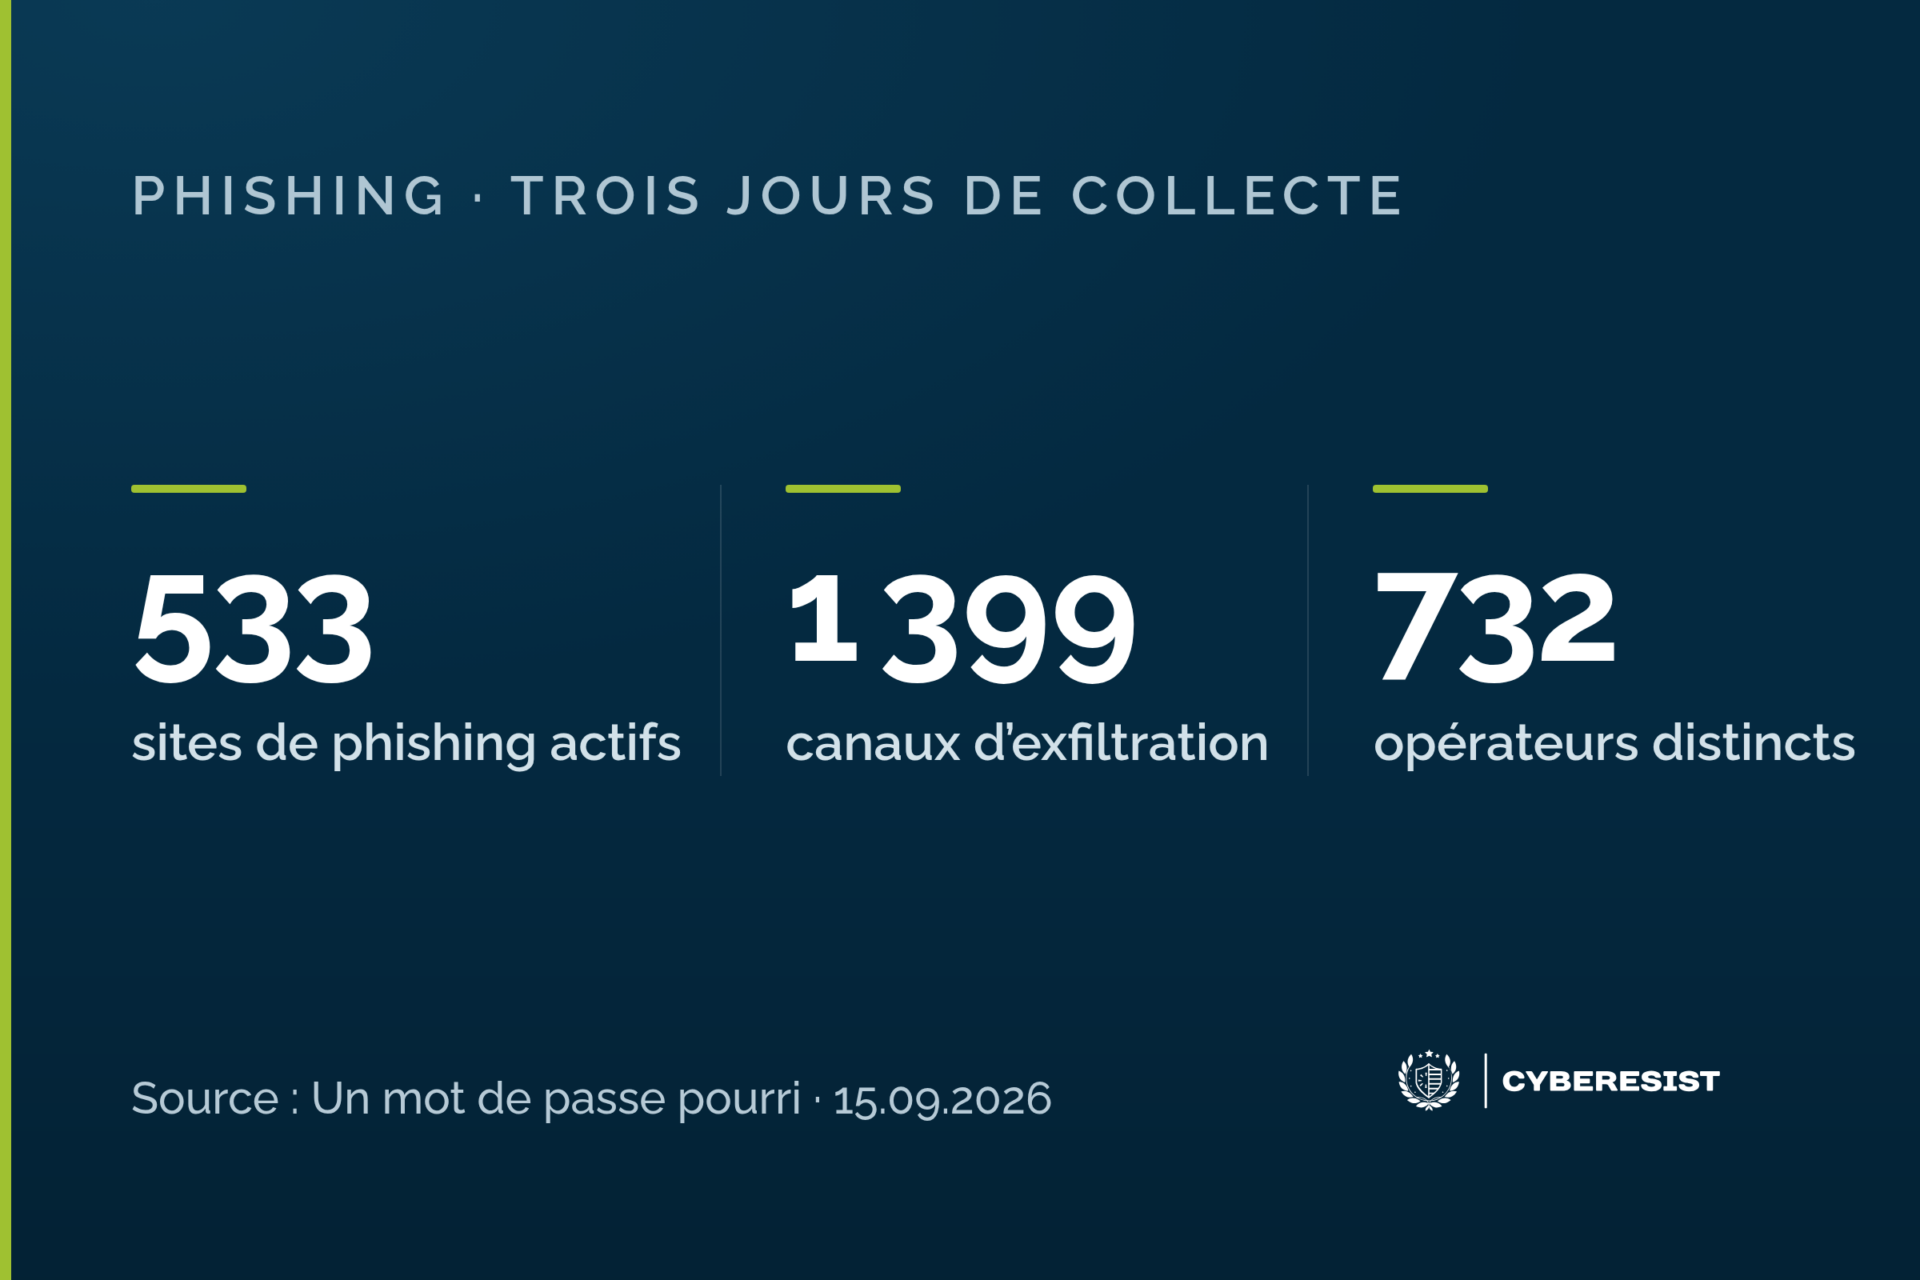
533 sites de phishing, 1 399 canaux Telegram, 732 operateurs. Ce que revele une collecte de trois jours sur le vol d identifiants.